
Conformité export et sanctions numériques
Conformité export et sanctions numériques
Section intitulée « Conformité export et sanctions numériques »Les sanctions numériques transforment une contrainte géopolitique en décision d’architecture : autoriser, restreindre, suspendre ou prouver. Le sujet ne se résout ni par une liste téléchargée chaque lundi, ni par un bouton « compliance » ajouté dans une console cloud entre deux slides de vendeur.
→ Lire l’explication complète de la marmotte
Décision d’architecture pour sanctions et export
Section intitulée « Décision d’architecture pour sanctions et export »Le compromis central oppose disponibilité commerciale et maîtrise du risque réglementaire. Un filtrage trop large bloque des utilisateurs légitimes et pousse les équipes à inventer des contournements. Un filtrage trop permissif laisse passer une opération interdite, puis découvre que les journaux ne permettent même pas d’expliquer pourquoi. La recommandation est nette : refuser par défaut toute opération réglementée quand l’identité, la localisation ou la décision de politique sont indéterminées.
Cette règle ne signifie pas bloquer l’intégralité d’une plateforme à la première erreur de flux externe. Le contrôle doit être scindé par action : création de compte, connexion, achat, export de données, activation d’un produit, exécution d’une charge de travail et support distant n’ont ni le même risque ni le même effet métier. Une indisponibilité de la base de filtrage peut suspendre un transfert de données classifiées sans couper la consultation d’un portail public.
La conformité export couvre notamment les restrictions sur les destinataires, les pays ou territoires, les usages finaux et certaines technologies. Les sanctions financières ajoutent le gel d’avoirs, l’interdiction de mise à disposition de ressources et des règles de propriété ou de contrôle indirect. Leur qualification juridique relève d’une fonction compétente, pas d’un moteur de règles bricolé à 17 heures avec trois colonnes CSV. L’architecture doit rendre la décision applicable et traçable, sans prétendre produire un avis juridique.
La portée dépend souvent de liens de rattachement : nationalité ou résidence de personnes, monnaie, banque, fournisseur, infrastructure, composants d’origine contrôlée ou entité d’un groupe. Une adresse IP ne prouve aucun de ces éléments. La géolocalisation par adresse réseau reste un signal de risque, pas une identité juridique. Les réseaux privés virtuels, les sorties cloud et les réseaux mobiles rendent ce signal aussi stable qu’un château de cartes dans une salle machine.
La gouvernance doit donc distinguer trois objets :
- la règle juridique interprétée et validée ;
- la politique technique versionnée qui traduit cette règle ;
- la décision d’exécution, horodatée et associée à ses preuves.
Cette séparation rejoint les sujets de gouvernance : une politique non versionnée ne permet pas de démontrer quelle règle était active lors d’une décision passée. Elle permet surtout de réécrire l’histoire avec une assurance remarquable.
Identité, propriété effective et données de filtrage
Section intitulée « Identité, propriété effective et données de filtrage »Le filtrage de noms détecte des correspondances, il ne démontre pas une identité. Un homonyme, une translittération, un alias, une fusion d’entreprise ou une filiale détenue indirectement produisent des faux positifs et des faux négatifs. Un contrôle basé uniquement sur nom + pays est acceptable pour déclencher une revue, jamais pour automatiser une décision irréversible à fort impact.
La source d’identité doit contenir un identifiant interne immuable, les attributs déclarés, leur origine, leur date de collecte et leur niveau de vérification. Un Identifiant Universel Unique (UUID, Universally Unique Identifier) évite de confondre deux comptes dont l’adresse électronique a été réattribuée. Les décisions de filtrage doivent référencer cet identifiant, la version de la liste consultée et le résultat exact de l’appariement.
Pour une organisation cliente, le point délicat est la propriété effective : l’entité contractante peut être absente des listes alors que son propriétaire, son contrôleur ou un bénéficiaire économique y figure. Ce calcul dépend des régimes applicables et des seuils définis par les équipes compétentes. Techniquement, il faut modéliser un graphe d’entités daté, avec source documentaire, et non une case booléenne sanctioned=false perdue dans un annuaire.
La fédération d’identité doit transporter un niveau d’assurance, pas seulement un nom affiché. Un jeton d’accès signé peut contenir un pays déclaré ou un statut de filtrage, mais ces attributs expirent. Leur durée de vie doit être plus courte que la fenêtre de mise à jour acceptable des décisions. Un jeton valable douze heures conserve un droit pendant douze heures, même si la décision change après cinq minutes. La révocation d’un compte ne révoque pas magiquement les jetons déjà émis. La magie reste réservée aux démonstrations commerciales.
Les architectures décrites dans identités et fédération s’appliquent ici avec une exigence supplémentaire : séparer l’identité authentifiée de l’éligibilité réglementaire. Une authentification forte confirme qui se présente. Elle ne confirme ni l’action autorisée ni le statut d’une entreprise liée.
Points de contrôle dans le cloud et les flux cyber
Section intitulée « Points de contrôle dans le cloud et les flux cyber »Le contrôle doit se placer avant l’acte irréversible. Pour un service numérique, cela vise au minimum l’émission d’un accès, la création d’une ressource facturable, le téléchargement d’un artefact, l’export de données, l’ouverture d’un tunnel d’administration et la remise d’une clé ou d’un secret.
Un Proxy d’Application peut bloquer une session à l’entrée, mais il ne voit pas toujours la destination métier, la propriété du compte ou le contenu d’un objet chiffré. À l’inverse, un contrôle uniquement placé dans l’application peut être contourné par une interface de programmation, une console d’administration ou un traitement asynchrone oublié. Toute voie d’exécution doit appeler le même service de décision, y compris les scripts d’exploitation. Les exceptions manuelles sont des interfaces d’administration, donc des surfaces d’attaque, même lorsqu’elles portent un joli tableur.
Pour les environnements cloud, interdire par politique la création de ressources dans certaines régions ne suffit pas. Une machine autorisée peut exfiltrer des données vers une destination externe, déployer une image de conteneur prohibée ou appeler un service tiers depuis une région parfaitement permise. Il faut combiner les contrôles de plan de gestion, de plan de données et de sortie réseau. Les principes d’architecture cloud restent applicables : comptes séparés, journalisation centralisée, chemins d’administration distincts et contrôle explicite des flux sortants.
Les données sensibles ne doivent pas être remises avant la décision. Chiffrer un objet puis autoriser son téléchargement vers une cible interdite reste une mise à disposition. La cryptographie protège la confidentialité pendant le transport ou au repos, elle ne transforme pas un transfert interdit en transfert autorisé. Les clés de chiffrement doivent donc être délivrées après contrôle d’éligibilité, avec une politique distincte de celle du stockage.
Exemple de décision de filtrage
Section intitulée « Exemple de décision de filtrage »Le moteur Open Policy Agent (OPA) permet de séparer une décision déclarative du code applicatif. Cet exemple ne remplace pas une qualification juridique : il illustre une règle technique qui refuse par défaut, et bloque donc lorsque le statut de filtrage est inconnu ou négatif.
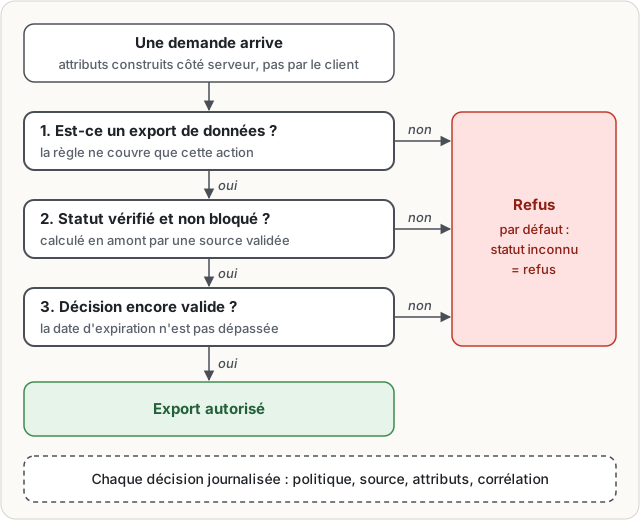
La demande soumise au moteur doit être construite côté serveur, jamais acceptée telle quelle depuis un navigateur. Un client qui peut envoyer screening.status="clear" peut aussi envoyer role="root" : les deux idées vieillissent très mal.
La décision doit être journalisée avec le hachage de la politique, l’identifiant de la source de filtrage, les attributs effectivement utilisés et l’identifiant de corrélation de la transaction. Éviter de recopier le dossier complet d’identité dans chaque journal. Les traces deviennent elles-mêmes des données sensibles et soumises à des exigences de conservation.
Attaques connues et contre-mesures de contournement
Section intitulée « Attaques connues et contre-mesures de contournement »Le premier contournement consiste à changer d’identité apparente : alias, société écran, compte revendeur ou adresse électronique temporaire. La contre-mesure est lier les comptes à des preuves vérifiées, croiser les relations d’entreprise lorsqu’elles sont nécessaires, et soumettre les changements d’attributs à une nouvelle décision. Un statut favorable ne doit pas survivre automatiquement à un changement de bénéficiaire, de propriétaire ou de destination.
Le deuxième contournement est géographique : relais réseau, fournisseur d’infrastructure intermédiaire, stockage partagé ou accès depuis un pays autorisé pour un utilisateur réel situé ailleurs. La contre-mesure n’est pas de croire religieusement la géolocalisation IP, mais de la combiner avec la cohérence du profil, la méthode de paiement, l’organisation déclarée, les signaux de session et la nature de l’action. Ces signaux doivent déclencher une revue ou une restriction graduée, pas établir seuls un fait juridique.
Le troisième contournement cible la chaîne d’approvisionnement logicielle. Une dépendance, une image de conteneur ou un paquet peut être récupéré depuis une source interdite, ou distribué à un consommateur interdit via un registre miroir. Conserver la provenance des artefacts, signer les publications et appliquer les décisions au registre comme au portail de téléchargement. Un pare-feu ne distingue pas une archive légitime d’une archive réglementairement problématique. Il distingue surtout les paquets avec l’enthousiasme d’une brique.
Enfin, un attaquant peut viser le mécanisme de contrôle : modifier une liste, rejouer une réponse ancienne, compromettre un compte d’exception ou provoquer l’indisponibilité du service de décision. Les flux de listes doivent être authentifiés, signés lorsque la source le permet, horodatés et contrôlés contre le rejeu. Une mise à jour non authentifiée est une télécommande offerte au premier serveur compromis.
Exploitation, rotation et reprise du contrôle export
Section intitulée « Exploitation, rotation et reprise du contrôle export »Les listes, politiques et preuves doivent avoir un cycle de vie. Définir une fréquence de récupération, une durée maximale de fraîcheur, un seuil d’alerte et le comportement en cas d’échec. Pour les actions à risque élevé, dépasser ce seuil doit provoquer un refus ciblé. Pour les actions à faible impact, une dégradation surveillée peut être acceptable si la politique l’autorise explicitement.
Les secrets d’accès aux fournisseurs de données doivent résider dans un gestionnaire de secrets ou un HSM (Hardware Security Module) lorsque la clé ne doit pas sortir du matériel. Prévoir la rotation avec chevauchement : publier une nouvelle clé, valider les consommateurs, puis retirer l’ancienne. Révoquer immédiatement une clé compromise est nécessaire, mais cela ne répare pas les décisions déjà accordées ni les données déjà exportées.
La supervision doit mesurer les refus par motif, les mises en attente, l’âge des données de filtrage, les exceptions, les erreurs d’appariement et les décisions prises hors ligne. Une hausse brutale des refus peut signaler une mise à jour légitime, une source corrompue ou une régression de normalisation. Ces trois cas ont des remédiations opposées, ce qui rend le graphe rouge légèrement moins informatif qu’il n’en a l’air.
Les sauvegardes doivent inclure les politiques versionnées, les journaux de décision, les configurations de connecteurs et les clés nécessaires à leur lecture, avec des contrôles d’accès séparés. Restaurer seulement la politique sans l’historique des sources rend l’audit incomplet. Restaurer seulement les journaux sans la politique rend la décision impossible à reproduire. Le reste de la protection vient de la gestion des données, de la sécurité des identités et d’une validation juridique tenue hors du moteur technique.
🐝 Ce qui arrive si on s’en passe
Section intitulée « 🐝 Ce qui arrive si on s’en passe »Sans point de décision unique et sans historique versionné, l’absence se paie d’abord en capacité de réponse : une demande d’explication portant sur une opération passée ne peut être satisfaite, faute de pouvoir rejouer la règle active à la date concernée. Les corrections deviennent alors massives et indifférenciées (suspension de familles entières de comptes, gel de fonctionnalités pour des utilisateurs sans lien avec la restriction), parce que rien ne permet de cibler les transactions réellement concernées. Les contournements ne laissent aucune trace exploitable : un changement de propriétaire, un alias ou un accès relayé passe sans enregistrement, donc sans détection rétrospective ni périmètre d’incident mesurable. Enfin, les exceptions accordées manuellement se perdent, ce qui rend impossible de distinguer une autorisation validée d’un contrôle simplement omis.
🦫 Explication de la marmotte 🍫
Section intitulée « 🦫 Explication de la marmotte 🍫 »Une organisation peut être empêchée de fournir un service, des données, un logiciel ou des moyens de paiement à certaines personnes, entreprises ou zones géographiques. Pour appliquer cette règle, elle commence par identifier ce qui déclenche le contrôle : créer un compte, télécharger un fichier, ouvrir un accès distant ou envoyer des données.
Avant l’action, le système rassemble des informations sur la personne ou l’entreprise : identité, pays déclaré, organisation liée et résultat d’une vérification réalisée avec des listes de restriction. Il compare ensuite ces informations à une règle approuvée. Si le résultat est favorable et encore récent, l’action est autorisée. Si une information manque, si la vérification a expiré ou si une restriction est détectée, l’action est bloquée ou envoyée à une personne chargée de l’examiner.
Le système conserve la règle utilisée, la date, les données consultées et la décision prise. Cela permet d’expliquer plus tard pourquoi un accès a été accordé ou refusé. Les listes doivent être mises à jour, car une information ancienne peut conduire à une mauvaise décision.
Des personnes malveillantes peuvent cacher leur identité, utiliser une autre entreprise ou passer par un réseau situé ailleurs. L’adresse réseau seule ne suffit donc pas. Enfin, si le service de vérification tombe en panne, les actions les plus risquées doivent rester bloquées jusqu’au retour d’informations fiables.
À lire aussi
- Flux inter-cloud et résidence réelle des donnéesComprendre pourquoi une donnée peut résider dans une région déclarée tout en circulant ou étant traitée hors de cette région.
- Cyberspace Administration of China et conformité cybersécuritéMandat, exigences de données et conséquences d’architecture du Cyberspace Administration of China pour les systèmes opérés en Chine.
- Pourquoi le château fort biaise la sécurité réseauDossier d'enquête sur la métaphore du château fort et ses effets sur la conception des architectures de sécurité périmétrique modernes.
- Résidence des données et souveraineté cloudRésidence des données et souveraineté : distinguer la localisation réelle des données, le contrôle technique et les dépendances juridiques.
Pages voisines
La citent
Conformité export et sanctions numériques
Elle cite