
La poignée de main TLS 1.3 en une page
Deux machines qui ne se sont jamais vues conviennent d’un secret sous les yeux de tout le réseau, en un seul aller-retour, et sans que ce secret circule jamais : c’est plus de discrétion qu’on n’en obtient d’un dîner de famille.
L’essentiel
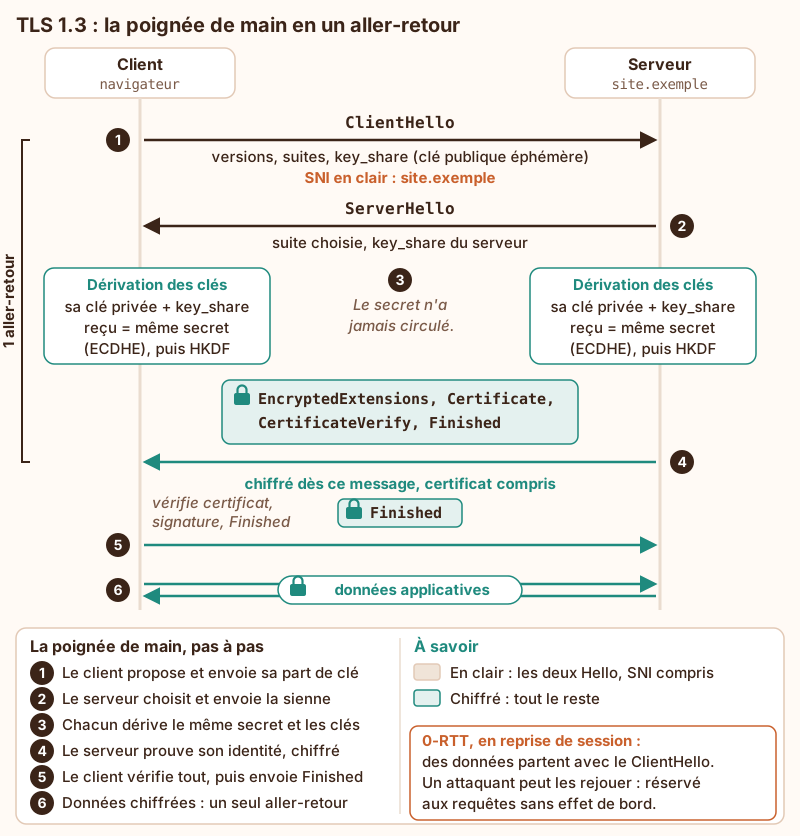
Section intitulée « L’essentiel »- TLS 1.3 est défini par la RFC 8446 (2018). La poignée de main nominale tient en un aller-retour (1-RTT) : le client envoie sa part de clé dès le premier message, sans attendre qu’on la lui demande.
- Dans une poignée de main complète, l’échange de clé est toujours éphémère (ECDHE ou DHE) : voler plus tard la clé privée du serveur ne permet pas de déchiffrer les sessions enregistrées. C’est la confidentialité persistante, devenue obligatoire.
- Le certificat du serveur sert à prouver son identité, pas à chiffrer : le message
CertificateVerifyest une signature sur tout l’échange précédent, faite avec la clé privée du certificat. - Tout ce qui suit le
ServerHelloest chiffré, certificat compris. En TLS 1.2, le certificat voyageait en clair. - Les deux
Finishedscellent la conversation : chacun calcule une empreinte de tous les messages échangés, et une modification en route, même d’unHelloen clair, fait échouer la poignée de main. - La version 1.3 a supprimé l’échange de clé par chiffrement RSA, les suites CBC, RC4, la compression et la renégociation. Il ne reste que des chiffrements authentifiés (AES-GCM, ChaCha20-Poly1305, AES-CCM).
- Si le serveur ne prend pas en charge le groupe de la clé envoyée, il répond par un
HelloRetryRequestet la poignée de main coûte un aller-retour de plus. - Le 0-RTT, permis lors d’une reprise de session, envoie des données avec le premier message. Ces données peuvent être rejouées par un attaquant : on les réserve aux requêtes sans effet de bord (HTTP prévoit pour cela le code 425 Too Early, RFC 8470).
Pour aller plus loin : Comprendre TLS : mécanismes, garanties et limites · Sécuriser un canal : TLS, HTTPS et mTLS · Établir une clé : Diffie-Hellman, KEM et HPKE · QUIC, HTTP moderne, TLS et proxys applicatifs · Migrer TLS legacy sans casser les clients anciens · Intégrer la cryptographie post-quantique dans TLS · Attaque de l’intercepteur et proxy TLS · Pare-feu, architectures et NAT en une page.
À lire aussi
- Suivre un flux de bout en boutApprendre à raconter un échange complet depuis une action utilisateur jusqu’au service distant, en distinguant nom, adresse, chemin, transport, chiffrement et réponse applicative.
- DNSSEC, DoH, DoT, ODoH et perte de visibilité pour la défenseComparaison de DNSSEC, DoT, DoH, DoQ et ODoH, ce que chacun protège et contre qui, ce que la résolution chiffrée retire à la détection et comment la défense reprend la main.
- DNS over TLS (DoT) : chiffrer la résolution de nomsLe DNS over TLS (DoT, RFC 7858) chiffre les requêtes DNS via le protocole TLS pour protéger la confidentialité et l'intégrité de la résolution de noms.
Pages voisines
La poignée de main TLS 1.3 en une page
Elle cite
- Lien dans les deux sens :Pare-feu, architectures et NAT en une page
- Attaque de l'intercepteur par ARP, DHCP, DNS, Wi-Fi et proxy TLS
- Comprendre TLS : mécanismes, garanties et limites
- Établir une clé : Diffie-Hellman, KEM et HPKE
- Intégrer la cryptographie post-quantique dans TLS
- Migrer TLS legacy sans casser les clients anciens
- QUIC, HTTP moderne, TLS et proxys applicatifs
- Sécuriser un canal: TLS, HTTPS et mTLS
: les deux pages se citent l’une l’autre.