
Réseaux spécialisés, sobriété avancée et futurs raisonnables
Réseaux spécialisés, sobriété avancée et futurs raisonnables
Section intitulée « Réseaux spécialisés, sobriété avancée et futurs raisonnables »Cette fiche réunit deux familles de sujets qui n’ont en commun que d’être mal compris. D’un côté, des réseaux bien réels mais spécialisés : réseaux industriels, OT (Operational Technology, technologies opérationnelles), réseaux embarqués dans les véhicules et les avions. De l’autre, des promesses : réseaux quantiques, réseaux participatifs, chaînes de blocs, sixième génération mobile, pilotage automatique. Le fil conducteur est une discipline de lecture : distinguer ce qui tourne en production de ce qui tourne en conférence, puis faire évoluer un réseau existant, jusqu’à un réseau IPv6 (Internet Protocol version 6) seul, dit IPv6-only, sans le casser.
→ Lire l’explication complète de la marmotte
Réseaux spécialisés
Section intitulée « Réseaux spécialisés »OT et réseaux industriels
Section intitulée « OT et réseaux industriels »L’informatique de gestion, l’IT (Information Technology), protège d’abord la confidentialité des données. L’OT pilote des procédés physiques, chaîne d’embouteillage, poste électrique, station de traitement d’eau, et son ordre de priorité est différent : sûreté des personnes, puis disponibilité du procédé, puis intégrité, et la confidentialité arrive loin derrière. Un automate, ou PLC (Programmable Logic Controller), peut tourner quinze ou vingt ans sans redémarrage ; le redémarrer pour appliquer un correctif peut signifier arrêter une ligne de production, voire nécessiter une requalification de l’installation.
Les protocoles industriels sont nés dans des réseaux fermés et supposent que quiconque peut parler sur le bus a le droit de le faire. Repères utiles :
| Protocole | Transport usuel | Particularité |
|---|---|---|
| Modbus/TCP | TCP 502 | aucune authentification dans la version de base ; lire ou écrire un registre suffit à agir |
| DNP3 | TCP ou UDP 20000 | télécontrôle électrique et eau ; variante sécurisée existante, peu déployée |
| S7comm (Siemens) | TCP 102 | programmation et pilotage des automates de la marque |
| EtherNet/IP | TCP 44818, UDP 2222 | objets CIP (Common Industrial Protocol) sur Ethernet |
| PROFINET | Ethernet direct et UDP | temps réel, souvent non routé |
| OPC UA | TCP 4840 | conçu avec chiffrement et authentification, à condition de les activer |
Le cadre de référence pour la sécurité industrielle est la série de normes IEC 62443 (International Electrotechnical Commission), qui raisonne en zones et conduits : on regroupe les équipements de même niveau d’exigence, et on contrôle chaque conduit entre zones.
L’IoT industriel ajoute à ce paysage des capteurs connectés et des passerelles qui envoient des mesures vers des plateformes d’analyse, parfois dans le cloud. Il crée de nouveaux chemins entre l’atelier et l’extérieur, souvent installés par un fournisseur et absents des schémas de l’équipe réseau. Les contraintes des objets eux-mêmes sont décrites dans réseaux personnels et IoT.
Séparer IT et OT : schéma simplifié
Section intitulée « Séparer IT et OT : schéma simplifié »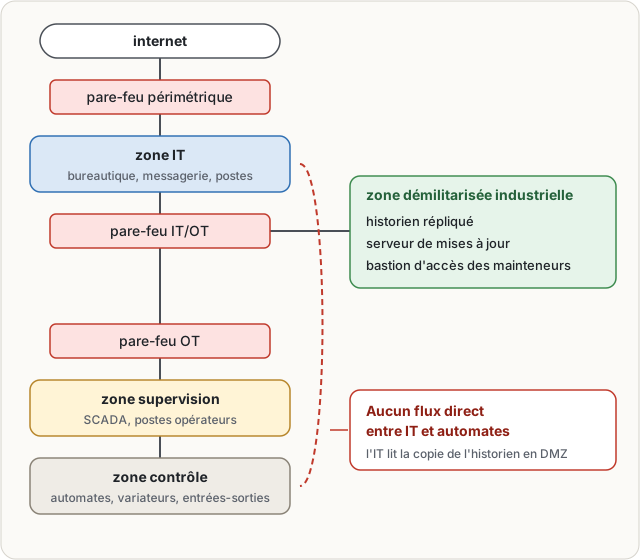
La règle essentielle : aucun flux direct entre IT et automates. Les données de production remontent vers une copie de l’historien placée dans la zone démilitarisée, d’où l’IT les consulte. Les mainteneurs externes passent par un bastion, avec des sessions enregistrées et ouvertes à la demande, et non par un accès à distance installé sur un poste d’atelier. Pour l’outillage d’accès, voir VPN, tunnels et bastions.
Supervision passive et contraintes métier
Section intitulée « Supervision passive et contraintes métier »En OT, on observe sans toucher. Un balayage de ports actif, anodin sur un réseau de bureau, peut faire planter un automate ancien qui n’a jamais été conçu pour recevoir une connexion inattendue. Le poste de supervision, ou SCADA (Supervisory Control And Data Acquisition), n’est pas plus robuste. La surveillance repose donc sur une copie du trafic (port miroir ou dérivation réseau) analysée par une sonde qui comprend les protocoles industriels : elle construit l’inventaire à partir de ce qu’elle entend, et alerte sur une écriture de programme dans un automate hors fenêtre de maintenance.
Appliquer des contrôles IT sans comprendre l’OT produit des catastrophes bien intentionnées : un antivirus qui met en quarantaine un fichier de configuration de supervision, un verrouillage de compte après trois erreurs sur le poste de l’opérateur qui doit arrêter la machine en urgence, une mise à jour automatique un mardi à 10 heures. Chaque mesure se négocie avec l’exploitant du procédé.
Réseaux embarqués
Section intitulée « Réseaux embarqués »Les véhicules, avions et trains embarquent leurs propres réseaux. Le bus CAN (Controller Area Network) relie depuis les années 1980 les calculateurs automobiles ; il n’authentifie pas les émetteurs, ce qui explique que l’accès physique au connecteur de diagnostic ait permis bien des démonstrations spectaculaires. L’Ethernet automobile progresse pour les débits élevés (caméras, aides à la conduite). L’aéronautique utilise des variantes d’Ethernet déterministe, comme l’AFDX (Avionics Full-Duplex Switched Ethernet) normalisé par ARINC 664. Le point commun : le déterminisme et la certification priment, et une modification réseau se paie en mois de requalification.
Futurs prudents
Section intitulée « Futurs prudents »Grille de maturité
Section intitulée « Grille de maturité »Pour chaque technologie annoncée, quatre stades méritent d’être distingués : prototype (fonctionne en laboratoire), standard (une norme publiée existe), produit (on peut l’acheter et le faire supporter), usage massif (on la croise partout et on sait l’exploiter). Exemple de grille à tenir à jour :
| Sujet | État raisonnable à ce jour | Inconnues |
|---|---|---|
| Cryptographie post-quantique | standards publiés par le NIST (National Institute of Standards and Technology) en 2024 : FIPS (Federal Information Processing Standards) 203, 204 et 205 ; produits en déploiement | performances et compatibilité à grande échelle |
| Distribution quantique de clés | produits et réseaux pilotes | coût, portée, relais de confiance |
| Internet quantique général | prototype | horizon et architecture |
| Wi-Fi 7 (IEEE 802.11be) | standard et produits | gain réel en environnement dense |
| Wi-Fi suivant (802.11bn) | en normalisation | contenu final |
| 6G | travaux de recherche et de normalisation, visée vers 2030 | contenu, calendrier, usages |
| Réseaux participatifs | usage réel mais local | modèle économique, pérennité |
| Chaînes de blocs pour le réseau | expérimentations | intérêt face aux solutions centralisées existantes |
| Pilotage automatique fermé | produits partiels | confiance dans les décisions automatiques |
Tout ce qui figure dans la colonne « inconnues » doit rester écrit comme tel dans un dossier d’architecture. Confondre prospective et production, c’est signer pour une norme qui changera entre le prototype et la livraison.
Réseau quantique et cryptographie post-quantique
Section intitulée « Réseau quantique et cryptographie post-quantique »Ces deux notions sont régulièrement confondues, alors qu’elles n’ont presque rien en commun. Un réseau quantique transporte des états quantiques, généralement des photons. Son application la plus mature est la QKD (Quantum Key Distribution, distribution quantique de clés), dont le premier protocole, BB84, date de 1984 : toute interception perturbe les états mesurés et devient détectable. Les photons ne s’amplifient pas comme un signal classique, la portée est donc limitée, et les liaisons longues passent par des nœuds de confiance, ce qui réintroduit précisément le tiers que l’on voulait éviter.
La cryptographie post-quantique est, elle, parfaitement classique : des algorithmes exécutés sur des ordinateurs ordinaires, mais fondés sur des problèmes mathématiques réputés difficiles même pour un ordinateur quantique. Elle passe par les réseaux existants, sans matériel spécial, et c’est elle qui protège concrètement les échanges TLS (Transport Layer Security) d’aujourd’hui contre le scénario « collecter maintenant, déchiffrer plus tard ». Voir cryptographie post-quantique et TLS.
Participatif, chaînes de blocs, 6G et automatisation
Section intitulée « Participatif, chaînes de blocs, 6G et automatisation »Les réseaux participatifs, ou communautaires, sont construits et gérés par leurs utilisateurs, souvent en maillage Wi-Fi : Guifi.net en Catalogne ou Freifunk en Allemagne en sont des exemples durables. Ils fonctionnent, mais leur qualité dépend de bénévoles et leur sécurité de la confiance entre participants.
Les chaînes de blocs ont été proposées pour les noms de domaine, l’attribution d’adresses ou le partage de bande passante. Elles apportent un registre sans autorité centrale, ce qui est utile quand aucune autorité n’est acceptée par tous, et coûteux quand une autorité existe déjà et fonctionne. Les présenter comme une solution universelle relève de la publicité plus que de l’ingénierie.
La 6G fait l’objet de travaux à l’UIT (Union internationale des télécommunications) sous le nom IMT-2030 et au 3GPP (3rd Generation Partnership Project). Ce qu’elle contiendra exactement n’est pas fixé ; toute affirmation précise sur ses débits ou ses usages relève pour l’instant de l’intention.
Le pilotage automatique (réseaux dirigés par l’intention, boucles fermées) décrit un réseau qui reçoit un objectif, observe son état et se reconfigure seul. Des briques existent, de la configuration déclarative à la remédiation automatique. Le verrou n’est pas technique : c’est la confiance accordée à une décision automatique qui modifie la production à 3 heures du matin, et la capacité à l’annuler.
Matériel programmable et limites de la sécurité réseau
Section intitulée « Matériel programmable et limites de la sécurité réseau »Le matériel programmable déplace de la logique dans le réseau : langage P4 pour décrire le traitement des paquets dans des commutateurs programmables, cartes réseau intelligentes et DPU (Data Processing Unit) qui déchargent chiffrement, filtrage ou virtualisation. Ces composants sont en production chez les grands opérateurs et hébergeurs ; ailleurs, ils restent rares.
Quelle que soit la technologie, la sécurité réseau a des limites : elle ne voit pas l’intérieur des flux chiffrés de bout en bout, elle ne protège pas une application vulnérable atteinte par un flux légitime, et elle ne corrige pas un compte compromis. Elle réduit la surface et donne de la visibilité ; le reste se joue sur les systèmes et les identités.
Sobriété avancée
Section intitulée « Sobriété avancée »La sobriété consiste à fournir le service nécessaire avec moins d’énergie et de matériel. Dans les réseaux terrestres, la consommation d’un équipement dépend peu de sa charge : un commutateur à moitié vide consomme presque autant qu’un commutateur plein. Les leviers sont donc la consolidation, l’extinction des ports et équipements inutilisés, la mise en veille selon les horaires quand le matériel le permet, et le dimensionnement au juste besoin plutôt qu’au pic imaginaire. Dans les réseaux hertziens, l’antenne et l’amplification dominent : la mise en sommeil de porteuses aux heures creuses fait partie des leviers des opérateurs mobiles.
L’autre moitié de l’empreinte est la fabrication. Prolonger la durée de vie d’un équipement encore supporté évite une production nouvelle ; c’est souvent plus efficace que de le remplacer par un modèle un peu moins gourmand. La sobriété rejoint ici la sécurité : un équipement conservé plus longtemps doit rester sous support et dans l’inventaire.
Migrer sans casser
Section intitulée « Migrer sans casser »Vers l’IPv6-only
Section intitulée « Vers l’IPv6-only »Un réseau IPv6-only n’attribue plus d’adresse IPv4 (Internet Protocol version 4) aux clients. L’accès aux services encore en IPv4 passe par une traduction : NAT64 (RFC 6146) traduit les paquets, DNS64 (RFC 6147) fabrique des réponses IPv6 synthétiques pour les noms qui n’en ont pas, et 464XLAT (RFC 6877) rend l’IPv4 aux applications qui l’exigent en traduisant localement sur le terminal. L’option DHCP (Dynamic Host Configuration Protocol) 108 (RFC 8925) permet à un client capable de vivre en IPv6 seul de le signaler, pour qu’on ne lui attribue pas d’adresse IPv4 inutile.
Étapes typiques d’une migration :
- Inventorier tout ce qui dépend d’IPv4 : applications, équipements, règles de filtrage, journaux qui stockent des adresses dans un champ de 15 caractères.
- Passer le réseau en double pile et vérifier que la sécurité couvre IPv6 au même niveau qu’IPv4 (filtrage, supervision, inventaire).
- Déployer NAT64 et DNS64, puis basculer un segment pilote, par exemple le Wi-Fi invités.
- Mesurer les échecs, corriger ou isoler les applications réfractaires.
- Étendre segment par segment, en gardant un retour arrière documenté.
- Retirer l’IPv4 là où il n’est plus utilisé, et mettre à jour schémas et documentation.
Le détail de la coexistence est traité dans IPv6 : autoconfiguration et coexistence.
Coexistence, dette technique et documentation
Section intitulée « Coexistence, dette technique et documentation »Une migration n’est pas un remplacement brutal. La période de coexistence, où l’ancien et le nouveau tournent ensemble, est le moment le plus risqué : deux politiques de filtrage à tenir cohérentes, deux plans d’adressage, deux sources de vérité. La dette technique réseau se lit dans les protocoles hérités qu’on n’ose pas couper, les règles de pare-feu sans propriétaire, les VLAN (Virtual Local Area Network) dont personne ne connaît l’usage. Chaque retrait se prépare de la même manière : observer qui utilise encore, prévenir, couper en journalisant, attendre, supprimer. La documentation mise à jour au fil de l’eau est la seule défense contre l’équipement hérité qui continue de parler un protocole que plus personne ne surveille.
À ne pas confondre
Section intitulée « À ne pas confondre »Réseau quantique et post-quantique : l’un transporte des états quantiques sur du matériel spécial, l’autre est de la cryptographie classique conçue pour résister aux ordinateurs quantiques.
OT et IoT grand public : l’ampoule connectée qui tombe en panne plonge un salon dans le noir ; l’automate qui tombe en panne peut arrêter une usine ou mettre des personnes en danger.
Migration et remplacement brutal : la première organise une coexistence et un retour arrière, le second organise surtout la réunion de crise du lendemain.
🐝 Ce qui arrive si on s’en passe
Section intitulée « 🐝 Ce qui arrive si on s’en passe »Sans séparation entre réseau de bureau et réseau industriel, le poste compromis par un simple courriel joint directement les automates, qui n’ont souvent ni authentification ni correctif disponible : l’incident informatique devient un arrêt de production. Sans prudence face aux promesses, une organisation peut bâtir sur une technologie encore expérimentale et découvrir que la norme a changé entre le prototype et la livraison. Et une migration menée comme un remplacement brutal, sans période de coexistence, laisse des équipements hérités hors inventaire, qui continuent de parler un protocole que plus personne ne surveille, dans une discrétion exemplaire.
🦫 Explication de la marmotte 🍫
Section intitulée « 🦫 Explication de la marmotte 🍫 »Les réseaux industriels, ou réseaux opérationnels, pilotent des machines physiques : chaînes de production, énergie, systèmes embarqués. Leurs priorités diffèrent de l’informatique de bureau : la machine doit continuer à tourner, certains protocoles industriels sont anciens et sans protection, et l’on ne peut pas toujours mettre à jour. On les protège donc d’abord en les séparant du réseau bureautique, puis en les surveillant de façon passive, c’est-à-dire en écoutant le trafic sans rien envoyer qui puisse perturber les équipements. Appliquer tels quels les contrôles du réseau de bureau, sans comprendre ces contraintes, peut gêner la production.
La page recense aussi des pistes d’avenir à traiter avec prudence : réseaux quantiques, qui transportent des états quantiques et ne doivent pas être confondus avec la cryptographie post-quantique, conçue pour résister aux futurs ordinateurs quantiques ; réseaux participatifs ; usages réseau des chaînes de blocs ; sixième génération mobile ; futur Wi-Fi ; pilotage automatique. Pour chacune, il faut distinguer prototype, norme, produit et usage massif, et marquer ce qui reste inconnu.
La sobriété vise à réduire l’énergie consommée par les réseaux terrestres et radio. Enfin, la migration consiste à faire évoluer un réseau sans le casser : passer à un réseau uniquement en IPv6, la sixième version du protocole Internet, retirer les protocoles hérités, faire coexister ancien et nouveau le temps nécessaire, documenter et réduire la dette technique, plutôt que tout remplacer d’un coup.
À lire aussi
- Sécuriser un SCADA aux protocoles non authentifiésSécurité des systèmes SCADA face aux protocoles industriels non authentifiés, leurs attaques et les contre-mesures d’architecture.
- Faire cohabiter équipements industriels anciens et neufsRétrocompatibilité industrielle : faire cohabiter du neuf et du matériel des années 1990 sans étendre la surface d'attaque ni rendre l'exploitation impossible.
- IECCoéditeur des normes ISO/IEC et repère clé dès que la sécurité touche l’industrie, l’énergie ou les équipements.
- Sécuriser un SCADA d’eau et d’énergieSécurisation des systèmes SCADA d’eau et d’énergie face aux protocoles historiques, aux effets physiques des commandes et aux exigences de NIS2.
Pages voisines
La citent
Réseaux spécialisés, sobriété avancée et futurs raisonnables
Elle cite
- Lien dans les deux sens :Réseaux personnels, IoT et objets contraints
- Pourquoi un automate industriel ne se patche pas
- Informatique quantique : histoire, acteurs, usages et avenir
- Intégrer la cryptographie post-quantique dans TLS
- IPv6, autoconfiguration et coexistence
- Pourquoi la dette technique de sécurité reste non chiffrée
- VPN, tunnels, bastions et interconnexions protégées
: les deux pages se citent l’une l’autre.