
TEMPEST et émanations compromettantes, zonage et contre-mesures
TEMPEST et émanations compromettantes, zonage et contre-mesures
Section intitulée « TEMPEST et émanations compromettantes, zonage et contre-mesures »Tout équipement électronique rayonne et conduit des signaux qu’il n’était pas censé émettre, et une partie de ces signaux porte l’information traitée. TEMPEST désigne à la fois l’interception à distance de ces émanations compromettantes et l’ensemble des mesures (zonage, matériel, installation) qui s’y opposent. Pour un architecte, la question n’est pas de savoir si le phénomène existe, mais s’il mérite un budget, et lequel.
→ Lire l’explication complète de la marmotte
Émanation compromettante : rayonnée, conduite, couplée
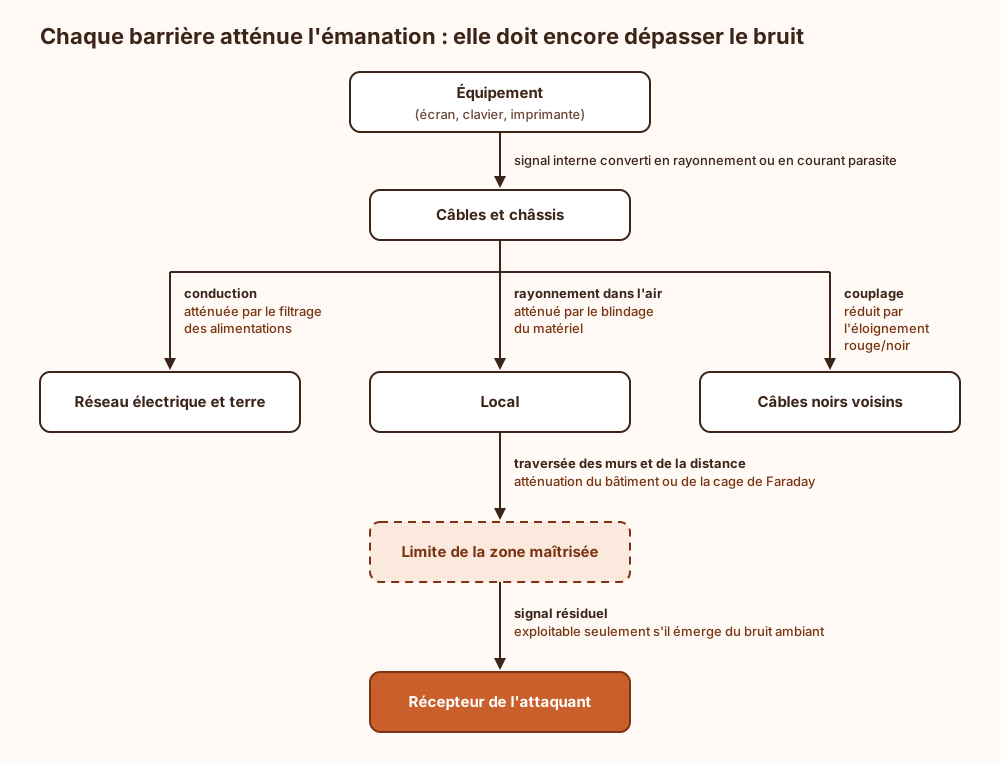
Section intitulée « Émanation compromettante : rayonnée, conduite, couplée »Une émanation compromettante est un signal non intentionnel, corrélé à une information sensible, qui sort du périmètre où cette information devait rester. La réglementation française parle de signaux parasites compromettants. Trois chemins de fuite coexistent.
- Rayonnée : un câble vidéo, une nappe d’écran ou une piste de carte se comporte en antenne et émet dans l’air.
- Conduite : le signal se superpose à un conducteur qui quitte la pièce (secteur, terre, paire téléphonique, blindage d’un câble réseau, voire tuyauterie métallique).
- Couplée : un conducteur sensible induit son signal dans un conducteur voisin qui, lui, sort du local. Deux câbles qui partagent une goulotte sur dix mètres forment un transformateur que personne n’a commandé.
D’où la séparation rouge/noir, vocabulaire central du domaine. Est rouge tout circuit qui transporte de l’information sensible non chiffrée ; est noir tout circuit qui ne transporte que du chiffré ou du non sensible. La règle : un signal rouge ne doit jamais se retrouver sur un support noir, que ce soit par câblage, par couplage ou par alimentation commune. Un chiffreur impeccable dont l’entrée rouge longe la sortie noire chiffre très bien et fuit quand même.
Le schéma suivant montre le trajet d’une émanation et les barrières successives qu’elle doit franchir ; l’interception réussit si le signal dépasse encore le bruit au bout de la chaîne.
Cette page ne traite pas la mesure à la sonde, au contact d’un composant, pour extraire une clé d’un calcul : c’est l’objet de la page sur les attaques par canaux auxiliaires. Ici, l’attaquant est derrière un mur, et vise l’équipement entier.
Interception TEMPEST : ce que les travaux publics établissent
Section intitulée « Interception TEMPEST : ce que les travaux publics établissent »TEMPEST est un nom de code, pas un sigle. Les développements proposés après coup relèvent du folklore ; aucune source officielle ne les valide.
Les jalons vérifiables tiennent en cinq lignes.
- Seconde Guerre mondiale : un ingénieur de Bell constate qu’un mélangeur de chiffrement pour téléscripteur produit des pics sur un oscilloscope voisin, d’où le texte d’origine se relit. Une démonstration récupère ce texte depuis un bâtiment de l’autre côté de la rue. Le récit figure dans « TEMPEST: A Signal Problem », document déclassifié de la NSA (National Security Agency).
- 1985 : Wim van Eck publie la reconstitution de l’image d’un écran cathodique avec un téléviseur modifié et un peu d’électronique. Le sujet sort du monde classifié.
- Années 2000 : Markus Kuhn (université de Cambridge) montre que les écrans plats ne règlent rien. La fuite vient de la liaison numérique série entre la carte graphique et la dalle ; le signal capté suit les transitions de bits plutôt que la luminosité, et le texte reste lisible.
- 2009 : Martin Vuagnoux et Sylvain Pasini publient plusieurs attaques par émanations sur des claviers filaires, en connectique PS/2 comme USB (Universal Serial Bus), sans fil et de portables, y compris à travers des cloisons.
- Depuis les années 2010 : des logiciels libres (TempestSDR, puis gr-tempest) reconstituent l’image d’une liaison HDMI (High-Definition Multimedia Interface) avec une radio logicielle grand public, et des travaux plus récents y ajoutent de l’apprentissage automatique pour relire le texte.
Conclusion à retenir : chaque génération de matériel a été annoncée comme naturellement immunisée, et chaque fois un papier a suivi. L’immunité « naturelle » d’un matériel est une hypothèse à faire mesurer, pas un argument.
Portée réelle d’une interception d’émanations
Section intitulée « Portée réelle d’une interception d’émanations »La distance d’interception ne se décrète pas, elle résulte d’un bilan de liaison. Quatre facteurs la gouvernent.
- La puissance émise, qui dépend du matériel, de ses câbles et de leur longueur. Un câble vidéo de trois mètres mal blindé rayonne bien plus que la carte qui l’alimente.
- Le bruit ambiant. Un quartier d’affaires saturé de radio noie les signaux faibles ; un site isolé en rase campagne offre à l’attaquant un silence radio de rêve. L’isolement géographique ne protège donc pas par lui-même.
- L’antenne et le récepteur : gain, directivité, bande passante.
- La répétition. Un écran renvoie la même image des dizaines de fois par seconde ; additionner les trames fait monter le signal et baisser le bruit. C’est ce gain de traitement qui rend la vidéo si accueillante.
Vidéo et claviers sont les cibles de choix pour des raisons distinctes. La vidéo est périodique, à fort contraste, et le texte se devine même dégradé. Le clavier émet peu, mais ne peut produire qu’une centaine de touches : il suffit de distinguer des signatures, pas de reconstruire un signal.
La radio logicielle a effondré le coût d’entrée : ce qui exigeait un récepteur de laboratoire tient dans un boîtier de poche et un portable. Le coût en compétence et en proximité, lui, n’a pas bougé. Il faut être physiquement à portée, pendant que la cible affiche ce qui intéresse, et régler la réception sur les paramètres exacts de l’écran visé (résolution, horloge pixel). Aucune exploitation en masse, aucun passage à l’échelle : TEMPEST reste une attaque ciblée, menée par quelqu’un qui sait déjà quelle pièce écouter.
Aucune distance chiffrée ne figure ici, volontairement. Celles des publications valent pour un matériel, un environnement et une antenne donnés ; les transposer à un autre site relève de la divination.
Cadre TEMPEST : SDIP-27, SDIP-28, II 300 et IGI 1300
Section intitulée « Cadre TEMPEST : SDIP-27, SDIP-28, II 300 et IGI 1300 »Côté OTAN (Organisation du traité de l’Atlantique nord), le référentiel repose sur les SDIP, publications de doctrine de l’agence de l’Alliance chargée de la sécurité des communications.
- SDIP-27 définit trois niveaux de matériel. Le niveau A est le plus strict (attaquant supposé quasiment au contact), le niveau B intermédiaire, le niveau C le plus léger (attaquant tenu à distance). La littérature ouverte associe ces hypothèses à des ordres de grandeur d’un mètre, d’une vingtaine et d’une centaine de mètres. Les limites d’émission et les méthodes de mesure sont classifiées : toute page qui les affiche les invente.
- SDIP-28 décrit le zonage des locaux, c’est-à-dire la mesure de l’atténuation qu’offre un emplacement, et classe chaque local dans une zone, de 0 à 3.
- SDIP-29 couvre l’installation (câblage, séparation, alimentation).
En France, le texte de référence est l’instruction interministérielle n° 300 (II 300) du 23 juin 2014 relative à la protection contre les signaux compromettants, complétée par la directive d’installation n° 485 et la directive de zonage n° 495. Elle s’articule avec l’IGI (instruction générale interministérielle) n° 1300 sur la protection du secret de la défense nationale. L’ANSSI (Agence nationale de la sécurité des systèmes d’information), rattachée au SGDSN (Secrétariat général de la défense et de la sécurité nationale), porte cette réglementation et tient le rôle d’autorité nationale en la matière. Les versions en vigueur se vérifient sur le site de l’ANSSI, pas dans un support de formation de seconde main.
Qui est soumis ? Les systèmes qui traitent de l’information classifiée, et donc les administrations et industriels qui les exploitent, par obligation réglementaire ou contractuelle. La protection TEMPEST entre alors dans le dossier d’homologation. Une entreprise sans information classifiée n’a aucune obligation TEMPEST : ni le RGPD ni NIS 2 n’en parlent. Pour elle, c’est une décision de gestion du risque, pas de conformité. Savoir si une organisation donnée relève de ces textes se lit dans ses contrats et ses habilitations, avec son officier de sécurité.
Zonage TEMPEST : apparier le local et le matériel
Section intitulée « Zonage TEMPEST : apparier le local et le matériel »Le zonage repose sur une idée d’ingénieur : la protection est la somme de deux atténuations, celle du matériel et celle du lieu. Un bureau au cœur d’un site étendu, entouré de béton et de terrain maîtrisé, protège déjà beaucoup ; un bureau dont la fenêtre donne sur un parking public ne protège rien.
La zone maîtrisée est le périmètre où l’organisation contrôle qui entre et ce qui s’y installe. Le zonage mesure, pour chaque local, l’atténuation réelle entre ce local et la limite de cette zone, puis lui attribue une classe. Chaque classe de local appelle un niveau de matériel.
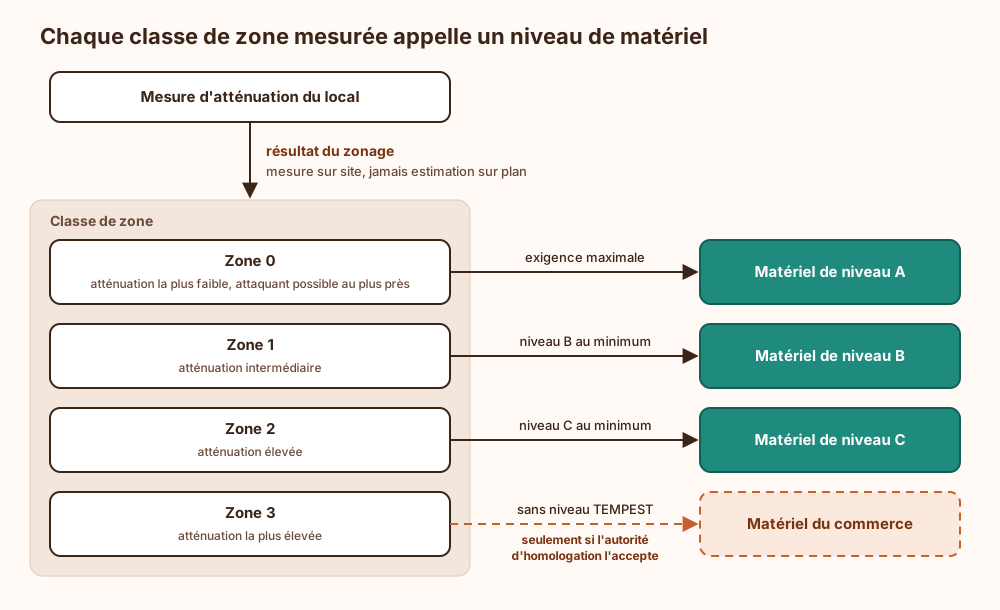
On y lit le compromis central du sujet : chaque décibel offert par le bâtiment est un décibel qu’on n’achète pas en matériel durci. Pour un parc de plus de quelques postes, investir dans l’emplacement et le zonage coûte moins cher que du niveau A partout. Le matériel de niveau A se justifie là où le lieu ne peut rien offrir : poste déployé, véhicule, local mitoyen d’un tiers.
Deux pièges. Le zonage vaut pour un local dans un état donné : percer un mur, ajouter une baie vitrée ou changer le voisinage l’invalide. Et un matériel certifié n’est certifié qu’avec sa configuration d’origine ; lui brancher un câble quelconque ou un périphérique du commerce ramène l’ensemble au niveau du maillon ajouté.
Contre-mesures TEMPEST : coût et limites
Section intitulée « Contre-mesures TEMPEST : coût et limites »| Contre-mesure | Ce qu’elle apporte | Ce qu’elle coûte | Ce qu’elle ne garantit pas |
|---|---|---|---|
| Distance et zone maîtrisée | Atténuation gratuite, croissante avec l’éloignement | Foncier, contrôle d’accès, choix d’implantation | Rien contre la conduction par le secteur ou la terre |
| Matériel certifié SDIP-27 | Émissions rayonnées et conduites réduites à la source | Prix multiplié, choix restreint, renouvellement lent | Rien si la configuration certifiée est modifiée |
| Cage de Faraday, local blindé | Atténuation forte et mesurable, tous matériels confondus | Travaux lourds, portes à joints, entretien et recontrôle | Rien si un seul câble non filtré traverse la paroi |
| Filtrage des alimentations | Coupe la fuite conduite par le secteur | Filtres, parfois réseau électrique dédié | Rien sur le rayonnement |
| Fibre optique | Ni rayonnement ni couplage sur la liaison, isolation galvanique | Convertisseurs, recâblage | Les équipements d’extrémité rayonnent toujours |
| Séparation rouge/noir | Empêche le signal sensible de sortir par un support banal | Double câblage, discipline de plan et de recette | Suppose un plan tenu à jour, donc des humains |
| Éloignement des émetteurs radio | Évite qu’un émetteur module et réémette un signal rouge | Interdiction des téléphones et du Wi-Fi dans le local | Dépend du respect de la consigne |
Deux précisions. Le marquage de compatibilité électromagnétique (CEM) d’un produit grand public ne dit rien de TEMPEST : il borne la gêne causée aux autres appareils, pas l’information transportée par l’émission résiduelle. Et le film « anti-ondes » collé sur une vitre relève de la décoration tant qu’aucune mesure n’a été faite avant et après.
Il existe aussi des parades logicielles issues des travaux de Kuhn (polices filtrées, bruit ajouté sur les bits de poids faible des pixels). Elles compliquent la lecture d’un écran, ne couvrent ni clavier ni conduction, et aucune norme ne les reconnaît. Complément, pas barrière.
Canaux cachés électromagnétiques : le cousin actif
Section intitulée « Canaux cachés électromagnétiques : le cousin actif »L’écoute TEMPEST est passive : l’attaquant ne touche à rien et capte ce qui fuit. Le cousin actif inverse la logique. Un implant logiciel, déjà présent sur une machine isolée du réseau, pilote un composant (signal vidéo, bus mémoire, câble) pour lui faire émettre volontairement des données codées, qu’un récepteur proche recueille. Kuhn et Anderson ont posé le principe en 1998 sous le nom de Soft Tempest ; les travaux de l’université Ben Gourion (AirHopper et sa nombreuse descendance) en ont décliné les variantes. La démonstration la plus poétique reste un programme qui fait jouer une mélodie à un écran cathodique, audible sur un poste de radio.
La distinction change tout pour l’architecte. L’écoute passive ne requiert aucune compromission préalable et ne laisse aucune trace. Le canal actif suppose une machine déjà compromise : la parade commence par l’intégrité du système (chaîne d’approvisionnement, supports amovibles, sécurité du firmware), et le blindage n’arrive qu’ensuite. Les débits sont faibles, mais une clé tient en quelques centaines de bits. Le cadre théorique est traité dans la page sur les fuites d’information et canaux cachés.
Hors classifié : quand le risque TEMPEST devient prioritaire
Section intitulée « Hors classifié : quand le risque TEMPEST devient prioritaire »Position assumée : pour une entreprise hors classifié, TEMPEST est rarement dans les dix premiers risques. Un attaquant qui peut obtenir le même contenu par hameçonnage, par un poste non corrigé ou par un écran visible depuis le couloir ne louera pas le bureau d’à côté pour y monter une antenne. Blinder une salle alors que l’annuaire tombe en une après-midi, c’est poser une porte de coffre sur une tente.
Le risque remonte quand trois conditions se cumulent : une information à très forte valeur, concentrée dans un lieu et un moment connus d’avance, avec une proximité physique accessible à un tiers. Les cas typiques :
- salle de crise ou de direction où s’affichent des décisions non publiques ;
- cérémonie de clés et local d’un HSM (Hardware Security Module) racine, où des secrets d’activation sont saisis au clavier (voir le module cryptographique matériel expliqué et la cérémonie décrite dans le cycle de vie d’une autorité intermédiaire) ;
- locaux partagés, plateau en immeuble multi-occupants, bâtiment mitoyen ;
- pièces sensibles accessibles ou adjacentes aux zones visiteurs.
Dans ces cas, les mesures de bon sens couvrent l’essentiel, sans matériel certifié :
- placer la salle au cœur du bâtiment, sans mur ni fenêtre sur l’extérieur ou sur un tiers ;
- câbles vidéo courts, blindés, de qualité, et aucun prolongateur vidéo sans fil ;
- claviers filaires, pas de périphériques radio ;
- téléphones et objets connectés déposés à l’entrée ;
- liaisons sortantes en fibre optique, alimentation filtrée si le budget suit ;
- pas de matériel inconnu laissé dans les locaux adjacents, visiteurs accompagnés.
La cage de Faraday ne se justifie hors classifié que pour un local permanent abritant une racine de confiance, et à condition de financer aussi son recontrôle.
Exemple de décision : besoin TEMPEST d’une salle de cérémonie de clés
Section intitulée « Exemple de décision : besoin TEMPEST d’une salle de cérémonie de clés »Cas d’école : une salle doit accueillir la génération des clés d’une autorité de certification racine. Le schéma déroule l’arbre de décision.
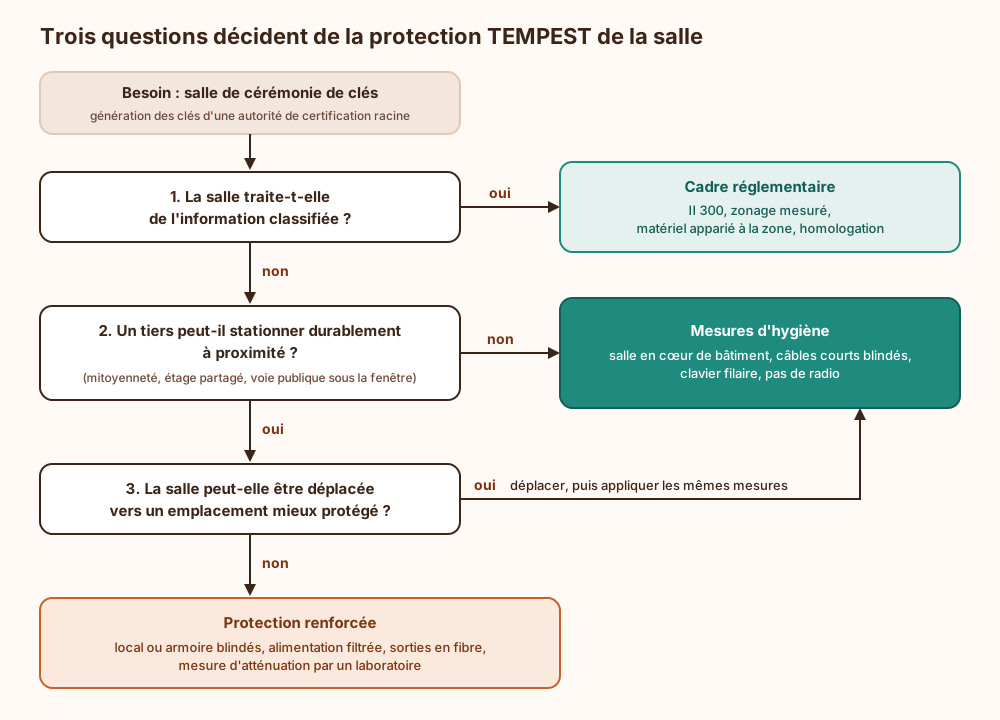
La première branche sort du champ de la décision libre : en classifié, le texte décide. Hors classifié, la deuxième question pèse le plus, car la proximité accessible à un tiers est la seule ressource que l’attaquant ne peut pas remplacer par du matériel. La troisième rappelle l’ordre économique : déménager une salle coûte presque toujours moins cher que la blinder. La protection renforcée n’a de valeur que mesurée ; un blindage posé sans mesure d’atténuation est une hypothèse, pas une barrière.
Conditions d’exploitation d’une protection TEMPEST
Section intitulée « Conditions d’exploitation d’une protection TEMPEST »Une protection TEMPEST se dégrade en silence, et rien ne clignote quand elle cesse de fonctionner. Elle demande donc une exploitation explicite.
- Prérequis : périmètre physique maîtrisé et contrôle d’accès effectif, plan de câblage rouge/noir tenu à jour, inventaire des matériels avec leur niveau et leur configuration certifiée.
- Gestion des changements : tout chantier (percement, nouvelle baie, cloison, nouveau voisin) déclenche une réévaluation du zonage ; tout ajout de câble ou de périphérique passe par la personne qui tient le plan.
- Maintenance : un matériel certifié se répare dans sa filière agréée, scellés contrôlés ; les joints de porte et les traversées d’un local blindé s’usent et se recontrôlent périodiquement par mesure.
- Supervision : aucune sonde ne détecte une écoute passive. Ce qui se surveille, c’est l’environnement : matériel inconnu, véhicule ou occupant nouveau en limite de zone, émetteurs radio dans le local.
- Hors garantie : TEMPEST ne protège ni contre l’utilisateur légitime malveillant, ni contre une machine compromise, ni contre l’écran lisible par la fenêtre, ni contre le son. Ces sujets viennent du contrôle d’accès, du durcissement et de l’aménagement.
Un ordinateur portable fuit-il moins qu’un poste fixe ?
Section intitulée « Un ordinateur portable fuit-il moins qu’un poste fixe ? »Pas par nature. La liaison interne entre carte mère et dalle est une liaison numérique série qui rayonne, comme l’a montré Kuhn, et le clavier intégré émet aussi. L’absence de long câble vidéo externe réduit une source, pas le problème.
Le chiffrement du disque ou du réseau protège-t-il contre TEMPEST ?
Section intitulée « Le chiffrement du disque ou du réseau protège-t-il contre TEMPEST ? »Non. L’émanation est captée là où l’information est déchiffrée pour être affichée ou saisie, c’est-à-dire du côté rouge. Le chiffrement protège le support noir ; il ne dit rien de ce que l’écran rayonne.
Peut-on tester soi-même l’exposition d’un poste ?
Section intitulée « Peut-on tester soi-même l’exposition d’un poste ? »Une radio logicielle et un outil comme gr-tempest suffisent à constater qu’un écran fuit, sur un matériel dont on est propriétaire. Cela démontre l’existence du phénomène, pas un niveau de protection : une évaluation opposable demande un laboratoire équipé et, en classifié, habilité.
🐝 Ce qui arrive si on s’en passe
Section intitulée « 🐝 Ce qui arrive si on s’en passe »Sans zonage ni séparation des circuits, le contenu affiché et les frappes d’un local sensible deviennent lisibles par quiconque tient une position voisine assez longtemps, sans aucune intrusion. La conséquence la plus lourde porte sur la détection : l’écoute ne génère ni journal, ni alerte, ni anomalie réseau, donc aucun incident n’est jamais ouvert, et aucune rotation de secret n’est déclenchée. Un secret d’activation capté pendant une cérémonie reste considéré comme sain pendant toute sa durée de vie, et la confiance accordée à ce qui en dépend ne repose plus sur rien. L’analyse après coup est impossible : il n’existe aucune trace à examiner. En environnement classifié, l’absence de ces mesures bloque l’homologation du système.
🦫 Explication de la marmotte 🍫
Section intitulée « 🦫 Explication de la marmotte 🍫 »Un appareil électronique fonctionne avec des courants électriques qui changent très vite. Ces changements produisent des ondes radio et de petits courants parasites que personne n’a voulus. Les ondes partent dans l’air ; les courants parasites suivent les fils électriques, ou passent d’un câble au câble voisin. Or ces signaux varient selon ce que l’appareil est en train de faire : l’image envoyée à l’écran, la touche enfoncée sur le clavier. Une personne placée à proximité, avec une antenne, un récepteur radio relié à un ordinateur et un logiciel spécialisé, peut capter ces signaux et reconstruire l’image ou les touches. Elle n’a besoin ni d’entrer dans la pièce ni de pirater la machine, et rien ne signale son écoute. Plus elle est loin et plus l’environnement est bruyant en ondes, plus c’est difficile. La protection consiste donc à affaiblir le signal avant qu’il sorte : éloigner les appareils sensibles des murs extérieurs, utiliser du matériel conçu pour émettre très peu, entourer la pièce de métal, filtrer le courant, séparer les câbles sensibles des autres. On mesure ensuite ce que chaque pièce laisse passer, puis on choisit le matériel en conséquence. Si le bâtiment est modifié ou si un câble non prévu est ajouté, la protection peut disparaître sans que personne le remarque. Ces règles sont obligatoires pour les secrets d’État, facultatives ailleurs.
À lire aussi
- Qualification SecNumCloud 3.2 de l'ANSSI, exigences et limitesCe que le référentiel SecNumCloud 3.2 de l'ANSSI exige d'un prestataire cloud, ce que la qualification couvre et ne couvre pas, et son articulation avec ISO 27001 et le schéma européen EUCS.
- NIS2 pour les petites structuresLa plupart des petites structures ne sont pas directement visées par NIS2, mais beaucoup la rencontreront par leurs clients, sous forme de clauses et de questionnaires. Ce qu'elle demande ressemble moins à un chantier de conformité qu'à une hygiène qu'on aurait dû avoir de toute façon.
- Durcir les postes de développeurs contre le vol de code et secretsLes postes de développeurs constituent une cible souvent oubliée du durcissement, alors qu’ils concentrent code source, identités, secrets et accès de production.
- Ce que « hébergé en France » garantitLa mention « hébergé en France » répond à la question de la localisation des disques, qui n'est presque jamais celle qui compte. Ce qui décide de la souveraineté réelle d'un service, c'est la juridiction du fournisseur, la maîtrise des clés, la chaîne des sous-traitants et le chemin par lequel on administre la plateforme.
Pages voisines
La citent
TEMPEST et émanations compromettantes, zonage et contre-mesures
Elle cite
- Lien dans les deux sens :Attaques par canaux auxiliaires et secrets
- Lien dans les deux sens :Quantifier les fuites par théorie de l'information
- Comment sécuriser firmware UEFI, réseau et BMC
- Médias, câbles, fibres, radio et équipements physiques
- Cycle de vie d'une autorité de certification intermédiaire
- NSA Cybersecurity
- Protéger des données avec un HSM (hardware security module)
: les deux pages se citent l’une l’autre.