
AI Act : enregistrement dans la base de données de l'UE (articles 49 et 71)
AI Act : enregistrement dans la base de données de l’UE (articles 49 et 71)
Section intitulée « AI Act : enregistrement dans la base de données de l’UE (articles 49 et 71) »Le règlement (UE) 2024/1689, dit AI Act (règlement sur l’intelligence artificielle), impose d’inscrire les systèmes d’IA (intelligence artificielle) à haut risque dans une base de données tenue par la Commission pour l’UE (Union européenne), avant leur mise sur le marché ou leur mise en service. Les articles 49 et 71 et les annexes VIII et IX fixent qui saisit quoi, à quel moment, et ce qui devient consultable par n’importe qui. La page décrit l’état du texte en octobre 2026, après le règlement (UE) 2026/1744, et prend position sur la façon de rédiger une fiche exacte sans y glisser un plan d’architecture.
→ Lire l’explication complète de la marmotte
Article 71 : ce que contient la base de données de l’UE et qui la tient
Section intitulée « Article 71 : ce que contient la base de données de l’UE et qui la tient »L’article 71 §1 confie la base à la Commission, en collaboration avec les États membres. Elle contient deux familles d’entrées : les systèmes à haut risque visés à l’article 6 §2, enregistrés selon les articles 49 et 60, et les systèmes que leur fournisseur a écartés du haut risque au titre de l’article 6 §3, enregistrés selon l’article 6 §4 et l’article 49. Les spécifications fonctionnelles sont arrêtées par la Commission après consultation d’experts, et mises à jour après consultation du Comité IA.
La répartition des saisies est fixée par le texte, pas par l’outil :
- les données des sections A et B de l’annexe VIII sont saisies par le fournisseur ou, selon le cas, par son mandataire (article 71 §2) ;
- les données de la section C sont saisies par le déployeur qui est une autorité, une agence ou un organisme public, ou qui agit pour leur compte (article 71 §3).
La Commission est responsable du traitement (article 71 §6), fournit un soutien technique et administratif aux fournisseurs et aux déployeurs, et la base doit respecter les exigences d’accessibilité. Les données personnelles y sont limitées au nécessaire (article 71 §5) : noms et coordonnées des personnes physiques responsables de l’enregistrement et légalement autorisées à représenter le fournisseur ou le déployeur.
Le point à retenir pour la suite : c’est un registre déclaratif. La Commission héberge, les opérateurs écrivent. Personne ne relit la copie avant affichage.
Le compromis central tient en une ligne. La transparence donne aux déployeurs, aux personnes concernées et aux autorités un inventaire consultable ; elle se paie en information offerte à quiconque fait de la veille, concurrent ou attaquant. La position défendue ici : être précis sur la destination, sobre sur l’implémentation, et traiter la fiche comme un artefact versionné du produit plutôt que comme un formulaire.
Article 49 : qui enregistre quoi, et dans quelle section
Section intitulée « Article 49 : qui enregistre quoi, et dans quelle section »L’article 49 se lit paragraphe par paragraphe, chacun visant un acteur ou un périmètre différent.
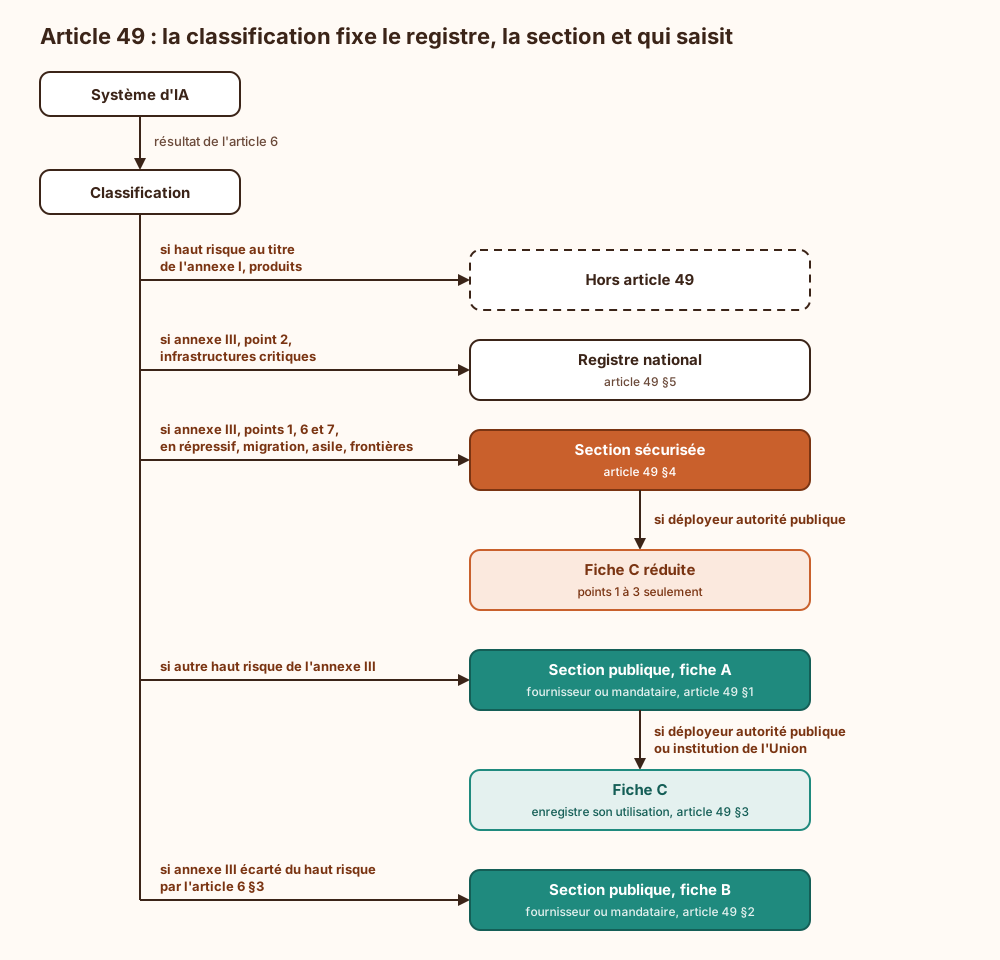
- §1, le fournisseur d’un système à haut risque de l’annexe III. Avant la mise sur le marché ou la mise en service, le fournisseur ou, selon le cas, le mandataire s’enregistre lui-même dans la base, puis y enregistre le système. Exception : le point 2 de l’annexe III (infrastructures critiques).
- §2, le fournisseur qui a conclu que son système n’est pas à haut risque. Même obligation quand le fournisseur a appliqué la dérogation de l’article 6 §3. Sortir du haut risque ne fait pas sortir du registre. Le mécanisme de cette dérogation est détaillé dans la classification haut risque.
- §3, le déployeur public. Avant la mise en service ou l’utilisation d’un système à haut risque de l’annexe III (toujours hors point 2), les déployeurs qui sont des autorités publiques, des institutions, organes ou organismes de l’Union, ou des personnes agissant en leur nom, s’enregistrent, sélectionnent le système et enregistrent son utilisation.
- §4, la section sécurisée non publique. Pour l’annexe III, points 1, 6 et 7, dans les domaines des activités répressives, de la migration, de l’asile et de la gestion des contrôles aux frontières, l’enregistrement se fait dans une section non publique, avec un jeu d’informations réduit. Seules la Commission et les autorités nationales visées à l’article 74 §8 y ont accès.
- §5, les infrastructures critiques. Les systèmes de l’annexe III, point 2, sont enregistrés au niveau national, pas dans la base de l’UE.
Les systèmes à haut risque au titre de l’annexe I (ceux qui sont des produits ou des composants de sécurité de produits déjà couverts par la législation d’harmonisation) ne passent pas par l’article 49.
Le schéma ci-dessous se lit de haut en bas : la classification du système décide du registre, de la section et de l’acteur qui saisit.
L’obligation du fournisseur ne vient pas seulement de l’article 49 : l’article 16, point i), range l’enregistrement parmi ses obligations, au bout de la chaîne évaluation, déclaration UE, marquage, enregistrement décrite dans l’évaluation de la conformité. Côté déployeur public, l’article 26 §8 ajoute un verrou : s’il constate que le système de l’annexe III qu’il envisage d’utiliser n’est pas dans la base, il ne l’utilise pas et en informe le fournisseur ou le distributeur (voir les obligations du déployeur).
Annexe VIII : les informations à saisir, rubrique par rubrique
Section intitulée « Annexe VIII : les informations à saisir, rubrique par rubrique »Section A : la fiche du fournisseur (article 49 §1)
Section intitulée « Section A : la fiche du fournisseur (article 49 §1) »Treize points. La dernière colonne indique ce qui subsiste dans la section sécurisée de l’article 49 §4, limitée aux points 1 à 10 sauf 6, 8 et 9.
| Point | Contenu | En section sécurisée |
|---|---|---|
| 1 | Nom, adresse et coordonnées du fournisseur | oui |
| 2 | Personne qui soumet les informations pour son compte | oui |
| 3 | Mandataire, le cas échéant | oui |
| 4 | Dénomination commerciale et référence non équivoque d’identification et de traçabilité | oui |
| 5 | Destination, composants et fonctions gérées par le système | oui |
| 6 | Description de base et concise des informations utilisées (données, entrées) et de la logique de fonctionnement | non |
| 7 | Statut : sur le marché ou en service ; plus sur le marché ou en service ; rappelé | oui |
| 8 | Type, numéro et date d’expiration du certificat, organisme notifié, le cas échéant | non |
| 9 | Copie numérisée du certificat, le cas échéant | non |
| 10 | États membres de mise sur le marché, de mise en service ou de mise à disposition | oui |
| 11 | Copie de la déclaration UE de conformité (article 47) | non |
| 12 | Notice d’utilisation électronique | non |
| 13 | URL (Uniform Resource Locator) d’informations supplémentaires, facultative | non |
Le point 12 porte sa propre exception : la notice n’est pas fournie pour les systèmes de l’annexe III, points 1, 6 et 7, dans les domaines répressif, migration, asile et frontières.
Section B : la fiche du système écarté du haut risque (article 49 §2)
Section intitulée « Section B : la fiche du système écarté du haut risque (article 49 §2) »Le règlement (UE) 2026/1744 (point 42) a supprimé les points 7 et 9 de cette section : le résumé succinct des motifs et la liste des États membres. Restent sept rubriques : fournisseur, personne qui soumet, mandataire, dénomination et référence, destination, condition ou conditions de l’article 6 §3 invoquées, statut. Le considérant 22 du même règlement précise que cet enregistrement « demeure indispensable à une surveillance efficace du marché » : il est allégé, pas supprimé. L’article 49 §2 reste en place.
Une scorie de rédaction à connaître : l’article 49 §4, non retouché, renvoie toujours aux « points 1 à 5 et points 8 et 9 » de la section B pour la section sécurisée, alors que le point 9 n’existe plus. Le constat s’arrête là ; l’interprétation appartient aux autorités et aux juristes.
Section C : la fiche du déployeur public (article 49 §3)
Section intitulée « Section C : la fiche du déployeur public (article 49 §3) »Cinq points : nom, adresse et coordonnées du déployeur ; personne qui soumet ; URL de l’entrée du système dans la base par son fournisseur ; synthèse des conclusions de l’analyse d’impact sur les droits fondamentaux de l’article 27 (voir l’analyse d’impact sur les droits fondamentaux) ; résumé de l’analyse d’impact relative à la protection des données menée au titre de l’article 35 du RGPD (Règlement général sur la protection des données) ou de l’article 27 de la directive 2016/680, le cas échéant. En section sécurisée, seuls les points 1 à 3 sont enregistrés.
Le point 3 crée une dépendance : la fiche du déployeur pointe vers celle du fournisseur. Pas de fiche A, pas de fiche C.
Une fiche vivante, pas un dépôt
Section intitulée « Une fiche vivante, pas un dépôt »L’annexe VIII parle d’informations « fournies et mises à jour par la suite ». Le statut du point 7 prévoit trois états, dont le rappel ; le point 8 porte une date d’expiration. L’enregistrement suit le produit pendant toute sa vie commerciale. Vingt ans de conformité apprennent une chose : le formulaire rempli le jour du lancement est le dernier que quelqu’un relira, jusqu’au jour où une autorité le compare à la déclaration.
Annexe IX et article 60 : les essais en conditions réelles
Section intitulée « Annexe IX et article 60 : les essais en conditions réelles »Les essais en conditions réelles de l’article 60 donnent lieu à un enregistrement distinct, décrit par l’annexe IX en cinq points : numéro d’identification unique à l’échelle de l’Union ; nom et coordonnées du fournisseur ou fournisseur potentiel et des déployeurs participants ; brève description du système et de sa destination ; synthèse des caractéristiques principales du plan d’essais ; informations sur la suspension ou la cessation des essais.
Ces informations ne suivent pas le régime public : selon l’article 71 §4, elles ne sont accessibles qu’aux autorités de surveillance du marché et à la Commission, sauf consentement du fournisseur à leur publication. Dans la section sécurisée de l’article 49 §4, seuls les points 1, 2, 3 et 5 sont enregistrés (le plan d’essais n’y figure pas).
Le règlement (UE) 2026/1744 étend les essais en conditions réelles aux systèmes de l’annexe I, section A, et insère un article 60 bis pour l’annexe I, section B. Le détail relève du texte officiel.
Dates d’application de l’enregistrement après le règlement (UE) 2026/1744
Section intitulée « Dates d’application de l’enregistrement après le règlement (UE) 2026/1744 »Le règlement (UE) 2026/1744 du 8 juillet 2026, en vigueur le 27 juillet 2026, ne modifie ni l’article 49 ni l’article 71. Il modifie en revanche l’article 113, et c’est là que le calendrier se complique.
- L’article 49 est dans la section 5 du chapitre III, l’article 71 dans le chapitre VIII. Aucun des deux n’est dans les sections reportées : ils relèvent de la date générale du 2 août 2026.
- Le chapitre III, sections 1, 2 et 3 (classification, exigences, obligations des opérateurs, donc l’article 16, point i), et l’article 26 §8) s’applique le 2 décembre 2027 pour les systèmes de l’annexe III et le 2 août 2028 pour ceux de l’annexe I.
Conséquence : la base et la règle d’enregistrement existent en droit, mais l’obligation d’enregistrer un système de l’annexe III suppose qu’il soit classé à haut risque, et cette classification ne s’applique qu’au 2 décembre 2027. Une règle applicable qui attend son objet, en somme : le législateur a livré le tiroir avant les dossiers.
L’état réel du portail (ouverture, modalités d’accès, formats) se vérifie auprès de la Commission ; rien ici ne le présume. Les autres échéances sont reprises dans le calendrier de l’AI Act.
Ce décalage n’est pas une raison d’attendre. Les rubriques de l’annexe VIII sont connues, stables, et chacune se dérive d’un livrable qu’il faudra produire de toute façon. Préparer la fiche maintenant coûte une relecture ; la découvrir la veille d’une mise sur le marché coûte un report.
Ce que la fiche publique révèle, et comment la rédiger sans livrer l’architecture
Section intitulée « Ce que la fiche publique révèle, et comment la rédiger sans livrer l’architecture »Hors section sécurisée, l’article 71 §4 rend les informations enregistrées selon l’article 49 accessibles au public, consultables par navigation aisée et lisibles par machine. Lisible par machine veut dire collectable en masse et comparable d’une date à l’autre : de la reconnaissance passive fournie avec son format d’export.
Ce qu’un lecteur attentif tire d’une fiche A :
- points 5 et 6 : la destination, les composants, la nature des données d’entrée et la logique de fonctionnement. Assez pour situer la famille de techniques employée et les entrées qu’il serait intéressant de manipuler ;
- point 12 : la notice d’utilisation. Document rédigé pour un déployeur, donc le plus bavard du lot : tout ce qu’elle contient (conditions d’emploi, limites déclarées, prérequis d’intégration quand ils y figurent) devient lecture publique ;
- points 8 et 9 : l’organisme notifié et la date d’expiration du certificat, soit l’échéance à laquelle le produit aura un problème si le renouvellement glisse ;
- point 7 : le statut. Un passage à « rappelé » est un signal lisible par tous, concurrents compris ;
- point 10 : l’empreinte commerciale, État membre par État membre ;
- point 13 : une URL choisie par le fournisseur, donc un point d’entrée supplémentaire à tenir propre.
Les contre-mesures ne consistent pas à mentir ni à noyer le poisson. Le texte demande une description « de base et concise » : le niveau attendu est fonctionnel.
- Décrire la logique par sa nature (classement, score, règles, combinaison) et les entrées par leur catégorie. Laisser dehors les noms de produits tiers, les versions, l’hébergement, les seuils, les noms de modèles internes et tout ce qui ressemble à un schéma de déploiement.
- Relire la notice comme un document publié : pas de nom d’hôte interne, pas de capture d’écran de console d’administration, pas d’adresse de support nominative.
- Faire pointer l’URL du point 13 vers une page statique maintenue, jamais vers un portail d’authentification ou un espace client.
- Pour les coordonnées des personnes physiques (article 71 §5), partir du principe qu’une donnée saisie dans un registre finit lue : coordonnées professionnelles dédiées, et sensibilisation au hameçonnage ciblé pour les personnes désignées.
Là où le curseur reste discutable (le niveau de détail du point 6), le choix dépend d’une seule question : l’information aide-t-elle un déployeur ou une personne concernée à comprendre ce que fait le système, ou sert-elle seulement à le reconstruire ? Dans le premier cas, elle a sa place. Dans le second, elle appartient à la documentation technique, qui n’est pas publique.
En revanche, le flou sur la destination est une fausse économie. C’est la rubrique que tout le monde compare : à la déclaration UE jointe au point 11, à la notice jointe au point 12, à ce que fait réellement le produit. Dénomination, référence d’identification et destination doivent être identiques au caractère près dans la fiche, la déclaration et la documentation technique. Une incohérence entre trois documents dont deux sont publics se constate sans mandat, sans audit et sans se lever de sa chaise.
Exploitation de l’enregistrement : compte, mises à jour, preuves
Section intitulée « Exploitation de l’enregistrement : compte, mises à jour, preuves »Prérequis avant la première saisie
Section intitulée « Prérequis avant la première saisie »La fiche A ne se remplit pas à vide. Doivent exister avant : une classification arrêtée et documentée, l’évaluation de la conformité terminée, la déclaration UE signée, le certificat si un organisme notifié est intervenu, la notice en version électronique finale, et un mandataire désigné quand le fournisseur en a besoin (cas du fournisseur établi hors de l’Union, voir importateur, distributeur et mandataire). Pour la fiche B, la documentation de l’analyse menée au titre de l’article 6 §3 et §4 doit être prête, puisque la fiche indique la ou les conditions invoquées.
Qui tient le compte et la fiche
Section intitulée « Qui tient le compte et la fiche »Un propriétaire unique par fiche, côté fonction conformité produit, et un point de contrôle dans la chaîne de livraison : aucune version qui change la destination, les composants, les entrées ou la logique ne sort sans décision explicite « fiche inchangée » ou « fiche à mettre à jour ». Les événements qui déclenchent une mise à jour :
- mise sur le marché ou mise en service dans un nouvel État membre (point 10) ;
- modification du système touchant les points 5 ou 6, ou la notice ;
- renouvellement, suspension ou expiration du certificat (points 8 et 9) ;
- nouvelle déclaration UE (point 11) ;
- retrait du marché ou rappel (point 7), en cohérence avec la surveillance après commercialisation et le signalement des incidents graves (articles 72 et 73) ;
- changement de mandataire ou de personne habilitée (points 2 et 3).
Le compte d’accès se gère comme un accès à privilèges : au moins deux personnes habilitées, aucun identifiant partagé, retrait à chaque départ ou changement de poste. Le compte orphelin d’un ancien salarié qui reste seul habilité à modifier une fiche publique est un classique que le secteur réinvente à chaque nouveau portail.
Supervision, sauvegarde, reprise
Section intitulée « Supervision, sauvegarde, reprise »La base n’est pas l’archive de l’opérateur. Conserver en interne chaque version soumise, avec sa date, son contenu et son auteur : c’est la seule preuve que l’enregistrement a précédé la mise sur le marché, et le seul moyen de reconstruire une fiche. Côté supervision, trois contrôles suffisent : une alerte sur la date d’expiration du certificat, une comparaison périodique entre la fiche et le référentiel produit interne, et une consultation régulière de ses propres entrées telles que le public les voit.
Côté déployeur public, la vérification de présence du système (article 26 §8) se place avant la mise en service et se trace. L’URL de la fiche fournisseur saisie au point 3 de la section C mérite un contrôle récurrent : si la fiche du fournisseur change de statut, c’est par là que l’information arrive.
Ce que l’enregistrement dans la base ne garantit pas
Section intitulée « Ce que l’enregistrement dans la base ne garantit pas »- Ni certification ni contrôle. Les données sont saisies par l’opérateur. Une fiche présente signifie qu’un fournisseur a déclaré quelque chose, pas que la Commission l’a vérifié. Une fiche n’a jamais audité un système, ce qui n’empêchera aucune plaquette d’écrire « enregistré auprès de l’UE » en gras.
- Pas d’inventaire exhaustif. Sont absents de la consultation publique : les systèmes de l’annexe I, ceux de l’annexe III point 2 (registre national), la section sécurisée de l’article 49 §4, les essais de l’article 60 sauf consentement, et l’utilisation par des déployeurs non visés par l’article 49 §3. L’absence d’un système ne prouve donc ni son inexistence ni son illégalité.
- Pas d’information sur la conformité réelle. La fiche joint une déclaration UE et, le cas échéant, un certificat ; elle ne dit rien de leur validité de fond.
Le reste vient d’ailleurs : de l’évaluation de la conformité et des organismes notifiés, de la surveillance du marché, et, pour un déployeur, de sa propre diligence contractuelle et technique.
Sur la sanction, l’article 99 §4 ne cite pas l’article 49 : il vise les obligations du fournisseur (article 16, dont le point i) sur l’enregistrement), du mandataire (article 22) et du déployeur (article 26, dont le §8). Le plafond est de 15 millions d’euros ou, pour une entreprise, 3 % du chiffre d’affaires annuel mondial, le montant le plus élevé étant retenu. Savoir si une organisation donnée est en règle ou ce qu’elle risque relève d’un avocat et du texte officiel, pas d’une page de documentation.
Exemple : flux d’enregistrement entre fournisseur, mandataire, base de l’UE et déployeur public
Section intitulée « Exemple : flux d’enregistrement entre fournisseur, mandataire, base de l’UE et déployeur public »Cas type : un système à haut risque de l’annexe III, hors point 2 et hors domaines de la section sécurisée, commercialisé auprès d’une administration. Le schéma montre l’ordre des saisies et le verrou de l’article 26 §8.
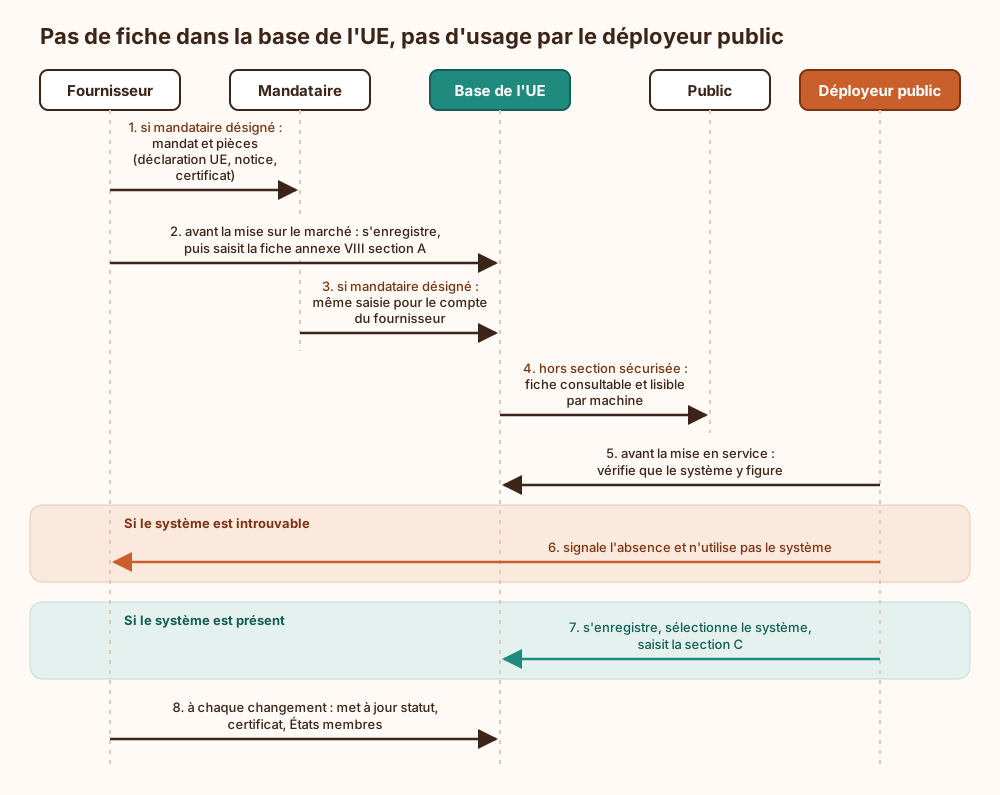
Trois choses à y lire. D’abord l’ordre : le fournisseur enregistre son identité avant son système, et le tout avant la mise sur le marché ; le déployeur public ne peut rien saisir tant que la fiche du fournisseur n’existe pas, puisque sa propre fiche la référence. Ensuite la branche d’échec : un système introuvable bloque la mise en service et déclenche une information vers le fournisseur ou le distributeur. Un retard d’enregistrement côté fournisseur devient donc un retard de déploiement côté client public, visible et daté. Enfin la dernière flèche, la seule qui ne s’arrête jamais : la mise à jour. La répartition des rôles entre les deux acteurs est détaillée dans fournisseur et déployeur.
Un déployeur privé doit-il s’enregistrer dans la base de l’UE ?
Section intitulée « Un déployeur privé doit-il s’enregistrer dans la base de l’UE ? »L’article 49 §3 vise les déployeurs qui sont des autorités publiques, des institutions, organes ou organismes de l’Union, ou des personnes agissant en leur nom. Le texte ne crée pas, à cet article, d’enregistrement pour les autres déployeurs. La mention « agissant en leur nom » mérite attention : un prestataire qui opère un système pour le compte d’une autorité publique doit lire ce paragraphe avec son juriste.
Une fiche présente dans la base vaut-elle preuve de conformité ?
Section intitulée « Une fiche présente dans la base vaut-elle preuve de conformité ? »Non. Les données sont saisies par le fournisseur, le mandataire ou le déployeur public (article 71 §2 et §3). La Commission crée et tient à jour la base ; elle est responsable du traitement, pas garante du contenu. La fiche est un point d’entrée pour vérifier, pas le résultat d’une vérification.
Faut-il enregistrer un système écarté du haut risque au titre de l’article 6 §3 ?
Section intitulée « Faut-il enregistrer un système écarté du haut risque au titre de l’article 6 §3 ? »Oui. L’article 49 §2 l’impose au fournisseur ou au mandataire avant la mise sur le marché ou la mise en service. Le règlement (UE) 2026/1744 a réduit la fiche à sept rubriques en supprimant le résumé des motifs et la liste des États membres, sans toucher à l’obligation.
🐝 Ce qui arrive si on s’en passe
Section intitulée « 🐝 Ce qui arrive si on s’en passe »Sans enregistrement, la première chose qui casse est le déploiement dans le secteur public : une administration tenue de retrouver le système dans la base avant de l’utiliser s’arrête net, et le signale. La seconde est plus discrète. Faute de fiche, aucune référence d’identification commune ne relie la version déclarée conforme, la notice remise et ce qui tourne réellement : les trois dérivent sans que personne puisse le constater de l’extérieur. Un rappel ou un retrait ne laisse alors aucune trace consultable, et les utilisateurs d’une version rappelée n’ont aucun endroit où l’apprendre. Enfin, une dérogation au haut risque décidée en interne et jamais déclarée reste une décision sans témoin, donc sans contradicteur avant le contrôle.
🦫 Explication de la marmotte 🍫
Section intitulée « 🦫 Explication de la marmotte 🍫 »Certains logiciels d’intelligence artificielle sont classés « à haut risque » parce qu’ils interviennent dans des décisions lourdes : embauche, crédit, examens, accès à des services publics. Avant de vendre ou de mettre en route un tel logiciel, son fabricant doit créer un compte dans une base de données tenue par la Commission européenne et y remplir une fiche : qui il est, comment s’appelle le produit, à quoi il sert, comment il fonctionne en gros, dans quels pays il est proposé, avec la copie de sa déclaration de conformité et son mode d’emploi. Si le fabricant estime que son logiciel échappe au haut risque grâce à une exception prévue par la loi, il doit quand même le déclarer, avec une fiche plus courte. Ensuite, quand une administration veut utiliser le logiciel, elle vérifie qu’il figure dans la base, puis ajoute sa propre fiche, avec un résumé de son étude des effets sur les droits des personnes. S’il n’y figure pas, elle ne l’utilise pas et prévient le fabricant. Presque tout est lisible par le public ; les fiches liées à la police, à l’asile et aux frontières restent réservées aux autorités. La fiche doit suivre la vie du produit : retrait, rappel, certificat expiré. Personne ne vérifie le contenu au moment de la saisie : un enregistrement oublié expose à une amende, et une fiche présente ne prouve pas que le logiciel est sûr.
À lire aussi
- AI Act : champ d'application, qui est concerné et qui en sort (article 2)Lecture de l'article 2 du règlement (UE) 2024/1689, de la territorialité aux exclusions défense, recherche et logiciel libre, avec la condition qui fait tomber chacune.
- AI Act : réclamation et droit à l'explication (articles 85 et 86)Ce que les articles 85 et 86 du règlement (UE) 2024/1689 ouvrent aux personnes face à une IA, réclamation et droit à l'explication, et ce que le déployeur doit journaliser pour y répondre.
- AI Act : normes harmonisées et organismes notifiés (articles 28 à 41)Ce que les articles 28 à 41 du règlement (UE) 2024/1689 exigent des autorités notifiantes et des organismes notifiés, ce que vaut un certificat quand la désignation tombe, et ce que donnent vraiment normes harmonisées et spécifications communes.
- AI Act : bacs à sable réglementaires et mesures PME (art. 57 à 63)Ce que les articles 57 à 63 de l'AI Act, modifiés par le règlement (UE) 2026/1744, prévoient pour les bacs à sable réglementaires de l'IA, les essais en conditions réelles et les allègements destinés aux PME, avec les exigences d'architecture qui en découlent.
Pages voisines
La citent
AI Act : enregistrement dans la base de données de l'UE (articles 49 et 71)
Elle cite
- Lien dans les deux sens :AI Act : évaluation de la conformité, déclaration UE et marquage CE d'une IA à haut risque (articles 17, 43 et 49)
- Lien dans les deux sens :AI Act : mandataire, importateur et distributeur d'une IA à haut risque (articles 22 à 24)
- Lien dans les deux sens :AI Act : obligations du déployeur d'une IA à haut risque (article 26)
- Lien dans les deux sens :AI Act : classer un système d'IA à haut risque (article 6, annexes I et III)
- AI Act : analyse d'impact sur les droits fondamentaux (article 27)
- AI Act : surveillance après commercialisation et signalement des incidents graves d'une IA à haut risque (articles 72 et 73)
- AI Act : calendrier d'application 2025-2030 et ce qui s'applique déjà
- AI Act : documentation technique d'une IA à haut risque (article 11, annexe IV)
- AI Act : fournisseur, déployeur, importateur et requalification en fournisseur
- AI Act : sanctions, plafonds d'amende et critères de calcul (articles 99 à 101)
- Comment auditer les comptes orphelins après un départ
: les deux pages se citent l’une l’autre.