
AI Act : qui contrôle, Bureau de l'IA, Comité IA et autorités nationales (articles 64 à 70 et 74)
AI Act : qui contrôle, Bureau de l’IA, Comité IA et autorités nationales (articles 64 à 70 et 74)
Section intitulée « AI Act : qui contrôle, Bureau de l’IA, Comité IA et autorités nationales (articles 64 à 70 et 74) »Le règlement de l’Union européenne (UE) 2024/1689 sur l’intelligence artificielle (IA), dit AI Act, répartit la gouvernance entre six familles d’acteurs, dont la moitié seulement peut exiger quoi que ce soit d’un fournisseur ou d’un déployeur. Cette page décrit le texte tel que modifié par le règlement (UE) 2026/1744 du 8 juillet 2026, en vigueur depuis le 27 juillet 2026 : qui conseille, qui contrôle, avec quels pouvoirs. Elle en tire ce que l’ingénierie doit tenir prêt avant la première demande.
→ Lire l’explication complète de la marmotte
Organes de l’AI Act : ceux qui conseillent et ceux qui contrôlent
Section intitulée « Organes de l’AI Act : ceux qui conseillent et ceux qui contrôlent »Première règle de lecture : le chapitre VII (articles 64 à 70) crée surtout des organes qui parlent, et l’article 74 désigne ceux qui frappent à la porte. Confondre les deux produit des plans de conformité orientés vers le mauvais interlocuteur, ce qui arrive plus souvent qu’un organigramme européen ne le laisse espérer.
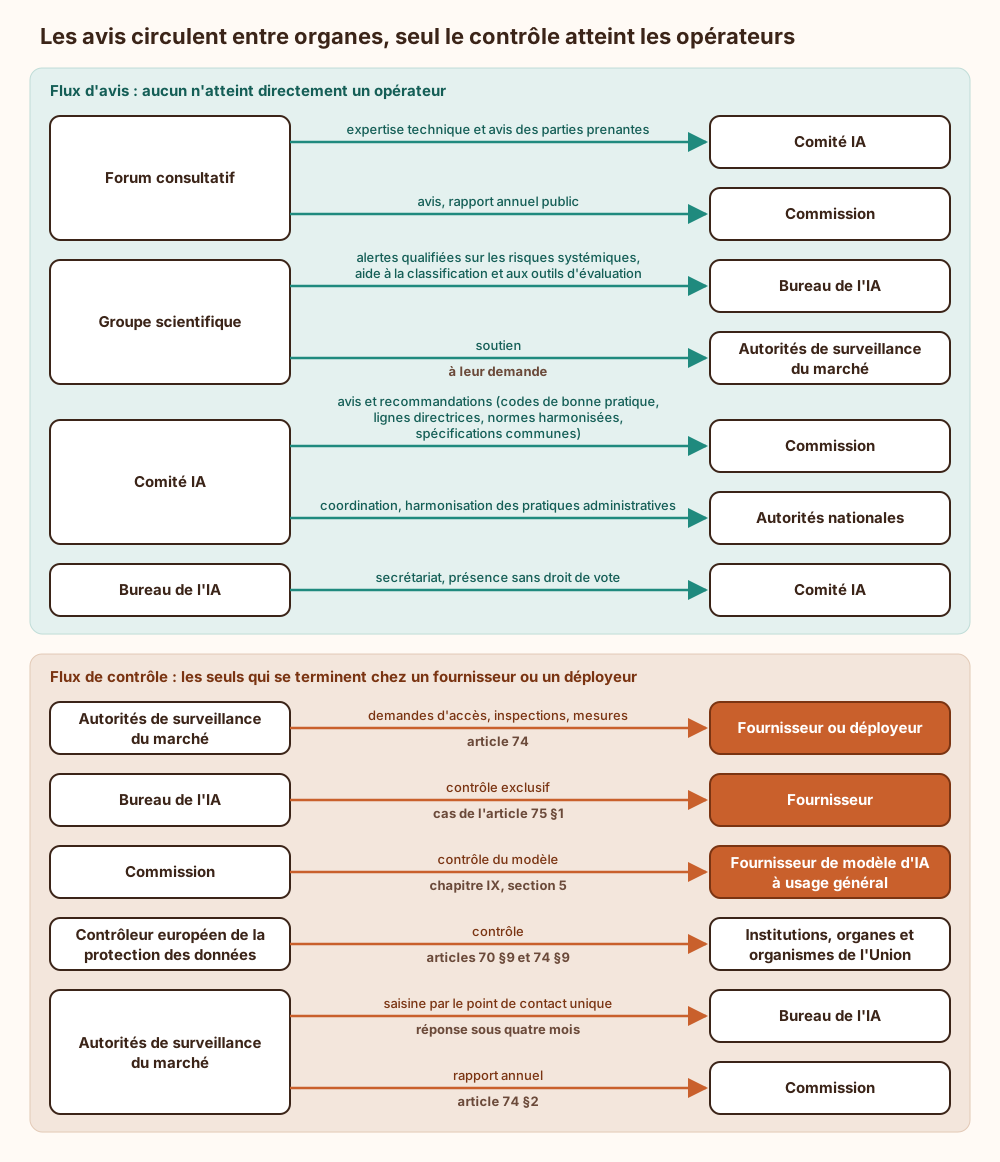
Le schéma se lit en deux moitiés : en haut, les flux d’avis (aucun n’atteint directement un opérateur) ; en bas, les flux de contrôle, les seuls qui se terminent chez un fournisseur ou un déployeur.
Les organes consultatifs : Comité IA, forum consultatif, groupe scientifique
Section intitulée « Les organes consultatifs : Comité IA, forum consultatif, groupe scientifique »Le Comité européen de l’intelligence artificielle (article 65, dit Comité IA) réunit un représentant par État membre, désigné pour trois ans, renouvelable une fois. Le Contrôleur européen de la protection des données y siège en observateur. Le Bureau de l’IA assiste aux réunions sans voter et assure le secrétariat. La présidence revient à un représentant d’État membre, et le règlement intérieur s’adopte à la majorité des deux tiers. Deux sous-groupes permanents existent : l’un pour les autorités notifiantes, l’autre pour la surveillance du marché, qui fait office de groupe de coopération administrative (ADCO, Administrative Cooperation Group) au sens de l’article 30 du règlement (UE) 2019/1020.
Ses tâches (article 66) : conseiller et assister la Commission et les États membres. Il coordonne les autorités nationales, rend des avis et des recommandations sur les codes de bonne pratique, les lignes directrices, les normes harmonisées et les spécifications communes. Il harmonise les pratiques administratives et donne son avis sur les alertes qualifiées relatives aux modèles d’IA à usage général. Il n’a aucun pouvoir de décision ni de sanction sur un opérateur. Un avis du Comité IA n’est ni une autorisation ni une certification, quoi qu’en dise la plaquette qui s’en réclamera.
Le forum consultatif (article 67) porte la voix des parties prenantes : industrie, jeunes pousses, petites et moyennes entreprises (PME), société civile, monde universitaire. La Commission nomme ses membres pour deux ans, mandat prolongeable de quatre ans au maximum. Cinq membres sont permanents : l’Agence des droits fondamentaux, l’ENISA (Agence de l’Union européenne pour la cybersécurité), le CEN (Comité européen de normalisation), le CENELEC (Comité européen de normalisation électrotechnique) et l’ETSI (European Telecommunications Standards Institute). Il se réunit au moins deux fois par an et publie un rapport annuel. La présence des trois organismes de normalisation dit où regarder pour anticiper : les normes harmonisées se préparent là.
Le groupe scientifique d’experts indépendants (article 68) est constitué par acte d’exécution de la Commission. Ses experts sont indépendants de tout fournisseur. Il conseille et soutient le Bureau de l’IA : alertes sur d’éventuels risques systémiques de modèles d’IA à usage général (article 90), aide à la classification, outils d’évaluation. Il soutient aussi les autorités de surveillance du marché à leur demande. C’est le seul des trois organes consultatifs dont un opérateur peut sentir l’effet : une alerte qualifiée ne décide rien, mais elle déclenche le travail de quelqu’un qui décide. Depuis le règlement 2026/1744, l’article 69 §2 prévoit que les États membres qui font appel à ces experts peuvent être tenus de payer des honoraires, à un taux équivalent aux rémunérations applicables à la Commission. Ce coût pèse sur l’État, pas sur l’opérateur contrôlé.
Les organes de contrôle : autorités nationales, Bureau de l’IA, Contrôleur européen
Section intitulée « Les organes de contrôle : autorités nationales, Bureau de l’IA, Contrôleur européen »Chaque État membre établit ou désigne au moins une autorité notifiante et au moins une autorité de surveillance du marché (article 70), indépendantes, impartiales et sans parti pris. L’autorité notifiante s’occupe des organismes notifiés, pas des opérateurs. L’autorité de surveillance du marché est celle qui contrôle. L’État désigne en outre un point de contact unique, qui est une autorité de surveillance du marché, et dont les coordonnées devaient être publiées au plus tard le 2 août 2025. Cette page ne nomme aucune autorité nationale : la référence est la liste des points de contact uniques publiée par la Commission (article 70 §2).
L’article 70 impose aux autorités des ressources techniques, financières et humaines suffisantes, et un personnel compétent en IA, données, protection des données, cybersécurité et droits fondamentaux. Il leur impose aussi un niveau adapté de cybersécurité (§4), la confidentialité de l’article 78 (§5), et un rapport sur leurs ressources tous les deux ans (§6). Le §8, remplacé en 2026, leur permet de fournir orientations et conseils, en particulier aux PME (jeunes pousses comprises) et désormais aux petites entreprises à moyenne capitalisation. Un contrôleur qui accepte de répondre aux questions avant le contrôle, c’est assez rare pour être exploité.
Le Bureau de l’IA (article 64) est le moyen par lequel la Commission développe l’expertise et les capacités de l’Union. C’est un service de la Commission, pas une agence. Les États membres facilitent ses tâches (§2), et le §3 ajouté en 2026 lui alloue les ressources appropriées, sans préjudice de la procédure budgétaire. Il cumule deux casquettes : secrétaire du Comité IA côté conseil, contrôleur exclusif dans les cas de l’article 75 côté contrôle.
Le Contrôleur européen de la protection des données est l’autorité compétente pour les institutions, organes et organismes de l’Union (article 70 §9).
Autorité de surveillance du marché compétente : quel guichet selon l’article 74
Section intitulée « Autorité de surveillance du marché compétente : quel guichet selon l’article 74 »L’article 74 §1 branche l’AI Act sur le règlement (UE) 2019/1020 relatif à la surveillance du marché. « Opérateur économique » y désigne tous les opérateurs de l’article 2 §1 de l’AI Act, « produit » tout système d’IA du champ. Conséquence directe : un logiciel se retrouve soumis au régime pensé pour les grille-pain, avec inspections et prélèvements, que le §5 rend exerçables à distance (pouvoirs de l’article 14 §4, points d) et j), du règlement 2019/1020).
Le guichet dépend ensuite de ce qu’est le système et de qui l’exploite. L’arbre ci-dessous donne la répartition de l’article 74, branche par branche. La branche du Bureau de l’IA y déroge ; quand elle semble vraie en même temps qu’une branche sectorielle, ce sont les exceptions que l’article 75 §1 énumère lui-même qui tranchent, et elles ne recoupent pas exactement les branches de l’article 74 (voir la section suivante).
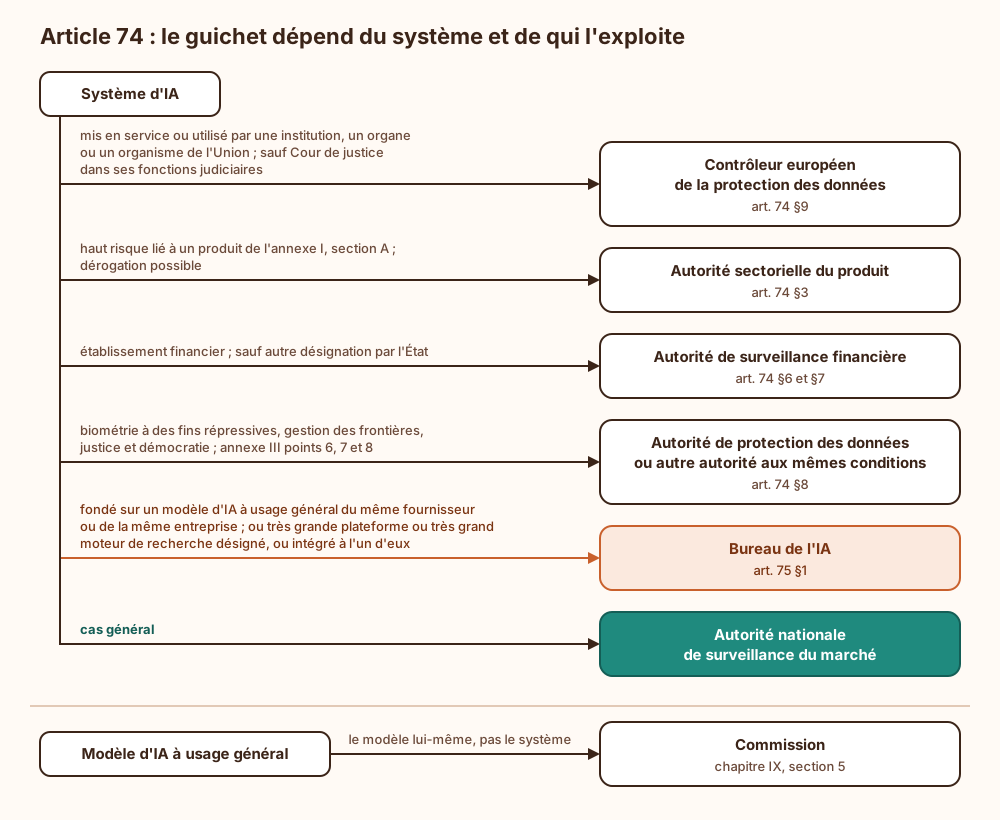
Quelques précisions que l’arbre ne montre pas. Pour les établissements financiers (§6), l’autorité de surveillance financière n’est compétente que si la mise sur le marché, la mise en service ou l’utilisation du système à haut risque est directement liée à la fourniture des services financiers. Pour les produits de l’annexe I, section A, l’article 74 §4 laisse jouer les procédures sectorielles équivalentes à la place des articles 79 à 83 : le contrôle garde les habitudes du secteur. Pour le répressif, les frontières et la justice (§8), l’autorité est celle de protection des données au titre du règlement général sur la protection des données (RGPD) ou de la directive (UE) 2016/680, ou une autre autorité désignée aux mêmes conditions, sans atteinte à l’indépendance des juges. Enfin, les autorités peuvent mener des activités et des enquêtes conjointes, coordonnées avec l’aide du Bureau de l’IA (§11), et rendent chaque année un rapport à la Commission, y compris sur les recours aux pratiques interdites, en informant les autorités de concurrence (§2).
Côté dates : le chapitre VII s’applique depuis le 2 août 2025 et l’article 74 depuis le 2 août 2026. Les exigences du haut risque (chapitre III, sections 1 à 3), en revanche, ne s’appliquent qu’à partir du 2 décembre 2027 pour l’annexe III et du 2 août 2028 pour l’annexe I, depuis le règlement 2026/1744. Les contrôleurs sont donc en place avant la matière principale du contrôle. Le détail est dans le calendrier.
Bureau de l’IA : la compétence exclusive de l’article 75 après le règlement 2026/1744
Section intitulée « Bureau de l’IA : la compétence exclusive de l’article 75 après le règlement 2026/1744 »L’article 75 sort du périmètre strict de cette page, mais sans lui la réponse à « qui contrôle » est fausse. Depuis sa modification en 2026, le §1 rend le Bureau de l’IA seul compétent dans deux cas.
Premier cas : les systèmes d’IA fondés sur un modèle d’IA à usage général lorsque modèle et système sont développés par le même fournisseur, ou par des fournisseurs appartenant à la même entreprise. Quatre exceptions restent aux autorités désignées par l’article 74 : les systèmes liés aux produits de la législation d’harmonisation listée à l’annexe I ; les systèmes de l’annexe III, point 2 (infrastructures critiques) ; les systèmes fournis par les autorités répressives, les autorités chargées de la gestion des frontières et les établissements financiers, « dans la mesure où ces systèmes d’IA relèvent de l’article 74, paragraphe 6 » (la lettre du texte modifié ne renvoie qu’au paragraphe des établissements financiers, point à relire sur la version consolidée) ; et les systèmes de l’annexe III, point 8, pour l’administration de la justice. Ces exceptions ne valent que pour ce premier cas.
Second cas : les systèmes d’IA qui constituent une très grande plateforme en ligne ou un très grand moteur de recherche désignés au titre du règlement (UE) 2022/2065, ou qui y sont intégrés.
Cette compétence vise les fournisseurs. Un déployeur n’y tombe que s’il est aussi le fournisseur, ou s’il appartient à la même entreprise. Intégrer le modèle d’un tiers ne suffit pas : hors très grande plateforme ou très grand moteur de recherche, le guichet reste national. La distinction entre les deux rôles se joue donc ici aussi (voir fournisseur et déployeur).
Les nouveaux articles donnent au Bureau de l’IA un outillage complet : demandes d’information, inspections à distance ou sur place, accès aux systèmes, ordre de conservation des données, coûts réclamés à l’opérateur (article 75 bis), engagements (75 ter), sanctions (75 quater, détaillées dans la page sanctions) et droits de la défense (75 quinquies). Le recours se fait devant la Cour de justice de l’Union européenne. Une autorité nationale peut saisir le Bureau de l’IA par son point de contact unique, avec réponse sous quatre mois (article 75 §2 bis). Le signalement suit le même chemin : pour un système à haut risque relevant de cette compétence, les incidents graves se déclarent au Bureau de l’IA et non à l’autorité nationale (article 75 §1 bis, par dérogation à l’article 73). Quant aux modèles d’IA à usage général eux-mêmes, ils relèvent de la Commission (articles 88 et suivants).
Conséquence d’architecture rarement anticipée : remplacer un modèle tiers par un modèle maison change le guichet. Une décision prise en comité technique pour des raisons de coût d’inférence déplace le contrôle d’une autorité nationale vers un service de la Commission, avec un autre juge au bout.
Pouvoirs de contrôle et exigences d’ingénierie : documentation, jeux de données, accès distant, code source
Section intitulée « Pouvoirs de contrôle et exigences d’ingénierie : documentation, jeux de données, accès distant, code source »L’article 74 organise une escalade en trois paliers. Le compromis central se joue là : préparer un canal de contrôle coûte de la construction et de l’entretien pour un dispositif qui dort ; ne pas le préparer coûte une surexposition le jour de la demande. La position défendue ici : construire le premier palier sérieusement, parce que sa qualité décide du déclenchement du troisième.
Palier 1, documentation et jeux de données (§12). Les fournisseurs accordent aux autorités un accès complet à la documentation et aux jeux de données d’entraînement, de validation et de test, lorsque la demande le justifie et dans la limite du nécessaire. Cela suppose de savoir quel jeu a entraîné quelle version mise sur le marché, et de pouvoir le prouver. Un jeu de données identifié par une empreinte cryptographique, lié à une version du modèle et à une version de la documentation technique, se remet en quelques heures. Un dossier nommé « final_v2_corrigé » se remet avec une excuse.
Palier 2, accès distant (§12). L’accès peut passer par des interfaces de programmation (API, Application Programming Interface) ou d’autres moyens d’accès à distance, sous réserve de garanties de sécurité. Le texte ne décrit pas ces garanties : elles sont à concevoir. Un environnement dédié, en lecture seule, borné dans le temps, avec comptes nominatifs, authentification multifacteur et traces complètes, répond à la lettre du texte et au bon sens.
Palier 3, code source (§13). L’accès au code source d’un système à haut risque exige une demande motivée et deux conditions cumulatives : (a) il est nécessaire pour évaluer la conformité aux exigences du chapitre III, section 2 ; (b) les essais, audits et vérifications fondés sur les données et documents fournis ont été épuisés ou se sont révélés insuffisants. La condition (b) est le levier d’ingénierie. Un système testable de l’extérieur, documenté, dont la journalisation permet de reconstituer un comportement, donne à l’autorité de quoi conclure sans ouvrir le dépôt. Un système opaque pousse mécaniquement vers le palier 3.
Les prérequis, à poser avant toute demande :
- un inventaire des systèmes portant, pour chacun, le rôle tenu (fournisseur, déployeur), la classification, le modèle sous-jacent et son éditeur (interne, même entreprise, tiers), les États membres de mise à disposition et l’autorité compétente qui en résulte ; le champ « autorité » se recalcule à chaque changement de modèle ou d’usage, il ne se remplit pas une fois pour toutes ;
- un registre des jeux de données versionné, avec empreintes, provenance, droits d’usage et présence éventuelle de données personnelles, pour pouvoir remettre le nécessaire et pas l’intégralité du lac de données ;
- une construction reproductible : étiquette de dépôt correspondant à chaque version mise sur le marché, faute de quoi le code montré n’est pas démontrablement celui qui tourne ;
- une capacité de gel : l’ordre de conservation des données de l’article 75 bis suppose de pouvoir suspendre les purges automatiques système par système, ce qui se télescope avec les durées de conservation du RGPD (voir l’articulation avec les autres textes) ;
- un point d’entrée nommé pour les demandes d’autorité, avec suppléance. La boîte générique relevée « quand quelqu’un y pense » est un grand classique du genre.
Surface d’attaque du canal de contrôle et conditions d’exploitation
Section intitulée « Surface d’attaque du canal de contrôle et conditions d’exploitation »Un canal conçu pour donner à un tiers l’accès aux jeux de données et, en dernier recours, au code source, est une cible. L’ingénierie sociale exploite précisément ce genre de canal : un courrier à en-tête officiel peut obtenir un export complet là où une attaque technique aurait échoué.
| Attaque | Mécanisme | Contre-mesure |
|---|---|---|
| Usurpation d’autorité | fausse demande d’accès invoquant l’article 74 | vérifier l’émetteur hors bande, par les coordonnées du point de contact unique publiées par la Commission, jamais par celles du courrier |
| Compte de contrôle persistant | accès distant ouvert pour une enquête, jamais refermé | comptes à expiration courte, renouvellement explicite, revue à chaque clôture |
| Fuite en transit ou au repos | copie de jeux de données hors de tout périmètre maîtrisé | consultation dans l’environnement dédié plutôt qu’export ; si export, chiffrement avec clé transmise par un canal distinct |
| Rebond depuis l’environnement dédié | environnement de contrôle relié à la production | cloisonnement réseau, lecture seule, aucun secret de production présent |
| Exposition excessive | remise de l’intégralité des données « pour gagner du temps » | périmètre calé sur la demande, puisque le §12 le limite au nécessaire |
Côté exploitation, le dispositif vit comme n’importe quel accès à privilèges. Les secrets des comptes de contrôle tournent à chaque ouverture, ils ne dorment pas dans un coffre entre deux enquêtes. Chaque session est tracée (qui, quand, quel objet consulté), et ces traces sont conservées hors de l’environnement consulté. La supervision alerte sur toute connexion hors d’une fenêtre ouverte. Le registre des jeux de données et les empreintes sont sauvegardés séparément des données elles-mêmes : perdre le registre revient à perdre la preuve. Un exercice annuel de remise à blanc, chronométré, vaut mieux qu’une procédure relue par personne.
Ce que la gouvernance de l’AI Act ne garantit pas
Section intitulée « Ce que la gouvernance de l’AI Act ne garantit pas »La confidentialité de l’article 78, rappelée aux articles 70 §5 et 74 §14, est une obligation juridique pesant sur l’autorité. Ce n’est pas un contrôle technique : elle ne chiffre rien, ne trace rien et n’empêche aucune fuite. La protection des éléments remis vient de la conception du canal, donc du fournisseur.
Le point de contact unique n’est pas un contrôleur unique. Un même groupe peut relever d’une autorité sectorielle pour un produit, d’une autorité de protection des données pour un usage, et du Bureau de l’IA pour un système bâti sur son propre modèle. Le « guichet unique » existe surtout dans les présentations.
Les avis du Comité IA, du forum consultatif et du groupe scientifique n’engagent pas l’autorité qui contrôle et ne valent pas présomption de conformité. Celle-ci vient des normes harmonisées et des spécifications communes.
Identifier son guichet ne dit rien de la conformité du système. Et le contrôle au titre de l’AI Act ne remplace aucun autre : l’autorité de protection des données garde ses compétences propres sur les traitements, quel que soit le contrôleur désigné par l’article 74. Savoir si une organisation donnée est en règle ou ce qu’elle risque relève d’un avocat et du texte officiel, pas d’une page de documentation.
Exemple : une demande d’accès, de la documentation au code source
Section intitulée « Exemple : une demande d’accès, de la documentation au code source »Cas type : un fournisseur d’un système à haut risque de l’annexe III, bâti sur le modèle d’un tiers, reçoit une demande d’une autorité nationale de surveillance du marché. Le schéma montre l’ordre des paliers et les deux endroits où l’escalade s’arrête si le travail en amont a été fait.
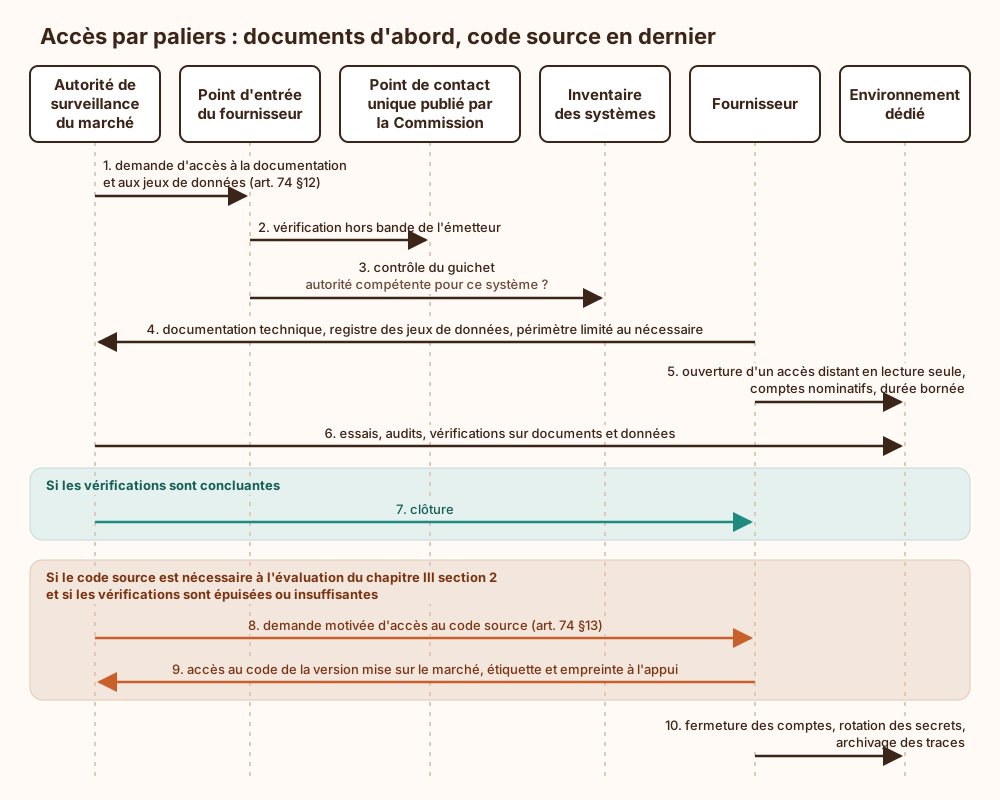
Trois lectures. La deuxième ligne coûte un appel téléphonique et ferme la porte à l’usurpation. La troisième évite de répondre à une autorité qui n’est pas la bonne (ou de s’en apercevoir après avoir tout envoyé). La branche « clôture » est la sortie visée : elle dépend de ce que les vérifications du palier 2 permettent de conclure, donc de la testabilité du système. Si le même fournisseur avait développé le modèle sous-jacent, l’émetteur attendu serait le Bureau de l’IA, avec les pouvoirs de l’article 75 bis et non ceux de l’article 74.
Le Comité IA peut-il sanctionner un fournisseur ?
Section intitulée « Le Comité IA peut-il sanctionner un fournisseur ? »Non. L’article 66 lui donne des tâches de conseil, d’assistance et de coordination auprès de la Commission et des États membres. Aucun pouvoir de décision ni de sanction ne vise un opérateur. Les sanctions viennent des autorités nationales, du Contrôleur européen de la protection des données, de la Commission ou du Bureau de l’IA selon le cas (voir la page sanctions).
Un déployeur relève-t-il du Bureau de l’IA ?
Section intitulée « Un déployeur relève-t-il du Bureau de l’IA ? »Seulement s’il est aussi le fournisseur du système, ou s’il appartient à la même entreprise, dans les cas de l’article 75 §1. Un déployeur qui utilise le système d’un tiers reste sous l’autorité de surveillance du marché désignée par l’article 74. Ses obligations propres sont décrites dans la page obligations du déployeur.
Où trouver l’autorité compétente d’un État membre ?
Section intitulée « Où trouver l’autorité compétente d’un État membre ? »Dans la liste des points de contact uniques publiée par la Commission au titre de l’article 70 §2. Le point de contact unique est lui-même une autorité de surveillance du marché, mais pas forcément celle qui est compétente pour un système donné : les paragraphes 3 à 9 de l’article 74 répartissent selon le secteur et l’usage.
🐝 Ce qui arrive si on s’en passe
Section intitulée « 🐝 Ce qui arrive si on s’en passe »Sans inventaire portant l’autorité compétente, la première demande arrive dans une boîte que personne ne surveille, et personne ne sait dire si l’émetteur est le bon. Faute de vérification hors bande, un courrier imitant une autorité obtient des jeux de données d’entraînement par la voie la plus officielle qui soit. Un accès distant monté dans l’urgence devient un compte permanent vers des données sensibles. Si personne ne retrouve le jeu qui a entraîné la version en service, les vérifications sur documents échouent, et la condition qui retenait l’accès au code source tombe d’elle-même. Enfin, des purges automatiques impossibles à suspendre détruisent des données visées par un ordre de conservation, et l’opérateur se retrouve en défaut devant son contrôleur.
🦫 Explication de la marmotte 🍫
Section intitulée « 🦫 Explication de la marmotte 🍫 »Le règlement européen sur l’intelligence artificielle répartit les rôles en deux familles. La première donne des avis : un comité réunissant un représentant de chaque pays, un forum où siègent entreprises, associations et chercheurs, et un groupe de scientifiques indépendants. Aucun des trois ne peut ordonner quoi que ce soit à une entreprise. La seconde famille contrôle. Dans chaque pays, au moins une autorité surveille les systèmes vendus ou utilisés sur son territoire. Selon le cas, le contrôleur change : l’autorité du secteur pour un système intégré à un produit déjà réglementé, l’autorité qui surveille les banques pour un établissement financier, l’autorité de protection des données pour la police, les frontières ou la justice, un contrôleur européen pour les institutions de l’Union. Un service de la Commission européenne, le Bureau de l’intelligence artificielle, contrôle seul les systèmes qu’une entreprise construit sur son propre grand modèle, et ceux des très grandes plateformes. Le contrôleur demande d’abord les documents et les données qui ont servi à entraîner et à tester le système, parfois par une connexion à distance protégée. Si ces éléments et les tests ne suffisent pas, il peut exiger de lire le programme lui-même. Une entreprise qui ignore qui la contrôle, ou qui ne retrouve plus ses données, répond mal, tard, et montre plus que nécessaire.
À lire aussi
- AI Act : champ d'application, qui est concerné et qui en sort (article 2)Lecture de l'article 2 du règlement (UE) 2024/1689, de la territorialité aux exclusions défense, recherche et logiciel libre, avec la condition qui fait tomber chacune.
- AI Act : bacs à sable réglementaires et mesures PME (art. 57 à 63)Ce que les articles 57 à 63 de l'AI Act, modifiés par le règlement (UE) 2026/1744, prévoient pour les bacs à sable réglementaires de l'IA, les essais en conditions réelles et les allègements destinés aux PME, avec les exigences d'architecture qui en découlent.
- AI Act : réclamation et droit à l'explication (articles 85 et 86)Ce que les articles 85 et 86 du règlement (UE) 2024/1689 ouvrent aux personnes face à une IA, réclamation et droit à l'explication, et ce que le déployeur doit journaliser pour y répondre.
- AI Act : maîtrise de l'IA et obligation de former le personnel (article 4)Ce que l'article 4 de l'AI Act, réécrit par l'omnibus de juillet 2026, exige des fournisseurs et déployeurs pour la maîtrise de l'IA de leur personnel, et comment le mettre en œuvre.
Pages voisines
La citent
- AI Act : réclamation et droit à l'explication (articles 85 et 86)
- AI Act : analyse d'impact sur les droits fondamentaux (article 27)
- AI Act : bacs à sable réglementaires et mesures PME (art. 57 à 63)
AI Act : qui contrôle, Bureau de l'IA, Comité IA et autorités nationales (articles 64 à 70 et 74)
Elle cite
- Lien dans les deux sens :AI Act : sanctions, plafonds d'amende et critères de calcul (articles 99 à 101)
- Lien dans les deux sens :AI Act : normes harmonisées et organismes notifiés (articles 28 à 41)
- Lien dans les deux sens :AI Act : obligations du fournisseur d'un modèle d'IA à usage général (article 53, annexes XI et XII)
- AI Act : articuler les obligations de sécurité avec NIS 2, le CRA et le RGPD
- AI Act : calendrier d'application 2025-2030 et ce qui s'applique déjà
- AI Act : classer un système d'IA à haut risque (article 6, annexes I et III)
- AI Act : documentation technique d'une IA à haut risque (article 11, annexe IV)
- AI Act : fournisseur, déployeur, importateur et requalification en fournisseur
- AI Act : journalisation automatique d'une IA à haut risque (articles 12, 19 et 26)
: les deux pages se citent l’une l’autre.