
AI Act : sanctions, plafonds d'amende et critères de calcul (articles 99 à 101)
AI Act : sanctions, plafonds d’amende et critères de calcul (articles 99 à 101)
Section intitulée « AI Act : sanctions, plafonds d’amende et critères de calcul (articles 99 à 101) »L’AI Act, règlement (UE) 2024/1689 de l’Union européenne (UE) sur l’intelligence artificielle (IA), consacre trois articles aux amendes : l’article 99 pour les régimes nationaux, l’article 100 pour les institutions de l’Union, l’article 101 pour les fournisseurs de modèles d’IA à usage général. Cette page décrit l’état du texte en octobre 2026, c’est-à-dire tel que modifié par le règlement (UE) 2026/1744 du 8 juillet 2026 (l’« omnibus numérique sur l’IA », en vigueur depuis le 27 juillet 2026). Elle dit ce que le règlement fixe, ce qu’il renvoie à chaque État membre, et ce que les critères de calcul exigent de l’ingénierie.
→ Lire l’explication complète de la marmotte
Trois plafonds d’amende à l’article 99, et aucun barème
Section intitulée « Trois plafonds d’amende à l’article 99, et aucun barème »L’article 99 ne fixe pas des tarifs. Il fixe des plafonds, que le régime de sanctions de chaque État membre doit respecter. Trois paliers, chacun exprimé par un montant fixe et un pourcentage du chiffre d’affaires annuel mondial total de l’exercice précédent :
| Palier | Violation visée | Plafond |
|---|---|---|
| Article 99 §3 | Non-respect de l’interdiction des pratiques de l’article 5 | 35 000 000 EUR ou, pour une entreprise, 7 % du chiffre d’affaires |
| Article 99 §4 | Obligations listées (voir ci-dessous) | 15 000 000 EUR ou 3 % |
| Article 99 §5 | Informations inexactes, incomplètes ou trompeuses fournies aux organismes notifiés ou aux autorités nationales compétentes en réponse à une demande | 7 500 000 EUR ou 1 % |
Pour une entreprise, le montant le plus élevé des deux est retenu. C’est la raison d’être du pourcentage : au-delà d’un certain chiffre d’affaires, le montant fixe devient une ligne de frais généraux.
La liste du §4 est fermée. Elle vise la non-conformité avec :
- les obligations des fournisseurs (article 16) et celles des déployeurs (article 26), détaillées dans les pages rôles fournisseur et déployeur et obligations du déployeur ;
- les obligations des mandataires (article 22), des importateurs (article 23) et des distributeurs (article 24), voir importateur, distributeur, mandataire ;
- les obligations de l’article 25, paragraphes 2 et 4 (point d bis ajouté par l’omnibus) : coopération du fournisseur initial après requalification, accord écrit avec le tiers qui fournit composants, outils ou services ;
- les exigences et obligations des organismes notifiés (article 31, article 33 §1, §3 et §4, article 34) ;
- les obligations de transparence de l’article 50.
Par « opérateur », le règlement entend le fournisseur, le fabricant de produits, le déployeur, le mandataire, l’importateur ou le distributeur.
Quatre points de lecture évitent les contresens les plus répandus.
Aucun montant minimal. Le texte dit « jusqu’à ». Le §1, réécrit par l’omnibus, prévoit que le régime national peut comprendre des amendes administratives, des avertissements et des mesures non monétaires. Une violation peut donc se solder par un avertissement, ou par une amende qui n’a aucun rapport d’échelle avec le plafond. Le 7 % frappe sur une diapositive ; il ne dit rien du montant qu’une autorité retiendra.
Hors liste ne veut pas dire hors sanction. Le §1 demande aux États membres de sanctionner « toute violation » du règlement commise par des opérateurs. Une obligation absente du §4, par exemple l’article 4 sur la maîtrise de l’IA, relève du seul régime national, sans plafond harmonisé nommé par le règlement. Les sanctions doivent rester « effectives, proportionnées et dissuasives » et tenir compte des lignes directrices de la Commission (article 96).
La règle s’inverse pour les petites structures. Pour les PME (petites et moyennes entreprises), jeunes pousses comprises, le §6 retient « le chiffre le plus faible » entre le montant et le pourcentage, sur les trois paliers. Le §6 bis, ajouté par l’omnibus, étend cette règle aux petites entreprises à moyenne capitalisation, mais seulement pour les §4 et §5 : sur les pratiques interdites, elles restent au régime commun. Les deux catégories sont définies à l’article 3 par renvoi aux recommandations 2003/361/CE et (UE) 2025/1099 de la Commission ; le statut se vérifie sur ces textes, pas à l’intuition.
L’amende administrative n’est pas la seule voie. Le considérant 15 de l’omnibus rappelle que le §1 permet des sanctions pénales nationales, à condition de respecter le principe non bis in idem (pas de double peine pour les mêmes faits). Le §9 admet aussi que, selon le système juridique national, l’amende soit prononcée par une juridiction plutôt que par une autorité administrative, avec un effet équivalent.
Reste tout ce que le texte ne dit pas : l’autorité compétente, la procédure, les sanctions hors liste, la sanction des administrations (le §8 laisse chaque État membre décider dans quelle mesure ses autorités et organismes publics peuvent recevoir une amende). Tout cela se vérifie dans le droit de l’État concerné et auprès de son autorité de surveillance du marché.
Exemple : calcul du plafond d’amende sur trois opérateurs fictifs
Section intitulée « Exemple : calcul du plafond d’amende sur trois opérateurs fictifs »Lire un plafond demande quatre entrées, à réunir avant tout calcul : le rôle exact de l’organisation dans la chaîne (fournisseur, déployeur, importateur, distributeur, mandataire), son statut au sens de l’article 3 (entreprise, PME, petite entreprise à moyenne capitalisation), son chiffre d’affaires annuel mondial total de l’exercice précédent, et la date d’application de l’obligation en cause. Le périmètre du chiffre d’affaires dans un groupe est une question de juriste, pas d’architecte.
Le schéma se lit en deux temps : la nature de la violation choisit le palier, le statut de l’opérateur choisit la règle (le plus élevé ou le plus faible).
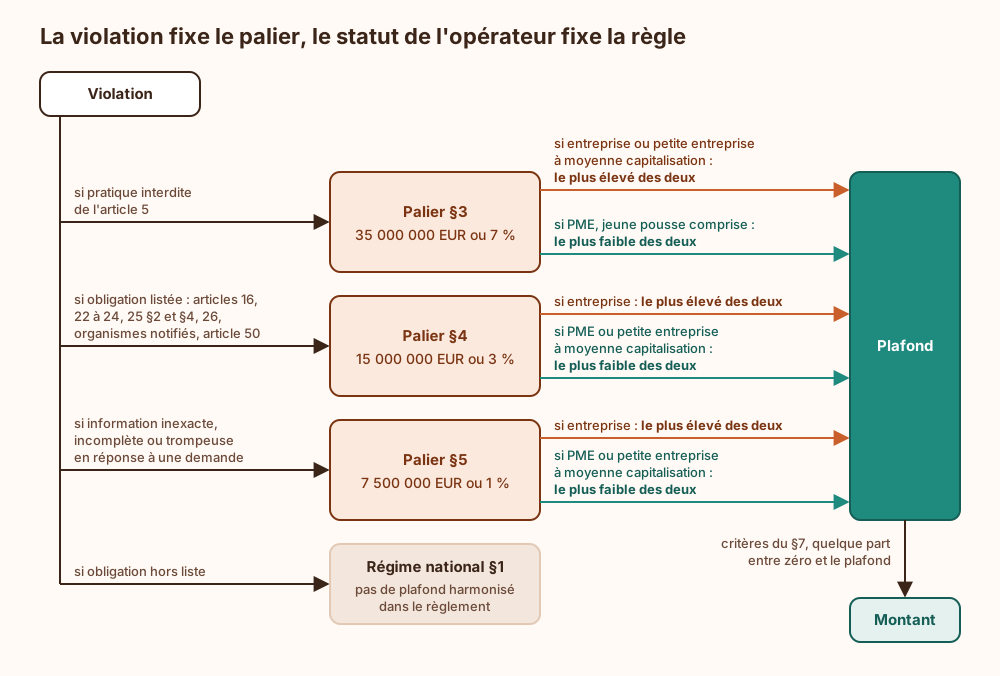
Trois opérateurs fictifs, inventés pour le calcul (les statuts sont supposés acquis au sens de l’article 3) : une entreprise A à 2 milliards d’euros de chiffre d’affaires mondial, une petite entreprise à moyenne capitalisation B à 100 millions, une PME C à 8 millions.
| Opérateur fictif | Plafond §3 | Plafond §4 | Plafond §5 |
|---|---|---|---|
| A, entreprise, 2 000 000 000 EUR | 140 000 000 EUR (7 %, supérieur à 35 millions) | 60 000 000 EUR (3 %) | 20 000 000 EUR (1 %) |
| B, petite entreprise à moyenne capitalisation, 100 000 000 EUR | 35 000 000 EUR (le plus élevé : 7 % ne feraient que 7 millions) | 3 000 000 EUR (le plus faible) | 1 000 000 EUR (le plus faible) |
| C, PME, 8 000 000 EUR | 560 000 EUR (7 %, le plus faible) | 240 000 EUR (3 %) | 80 000 EUR (1 %) |
La ligne B mérite un arrêt. Sur une pratique interdite, son plafond atteint 35 % de son chiffre d’affaires, parce que le §6 bis ne couvre pas le §3 et que la règle commune retient le plus élevé. Sur les deux autres paliers, le plafond est divisé par cinq puis par sept et demi par rapport au montant fixe. L’écart ne vient pas d’une subtilité de calcul mais du choix du législateur : l’allègement s’arrête là où commencent les interdictions.
Ces chiffres sont des plafonds, pas des estimations. Une matrice de risques qui multiplie un plafond par une probabilité tirée du chapeau produit un nombre à deux décimales et zéro information ; cette page ne chiffre donc aucun « risque d’amende ».
Autorités compétentes : qui sanctionne qui, et devant quel juge
Section intitulée « Autorités compétentes : qui sanctionne qui, et devant quel juge »Quatre guichets coexistent. Le schéma montre, pour chacun, qui il vise et où se conteste la décision.
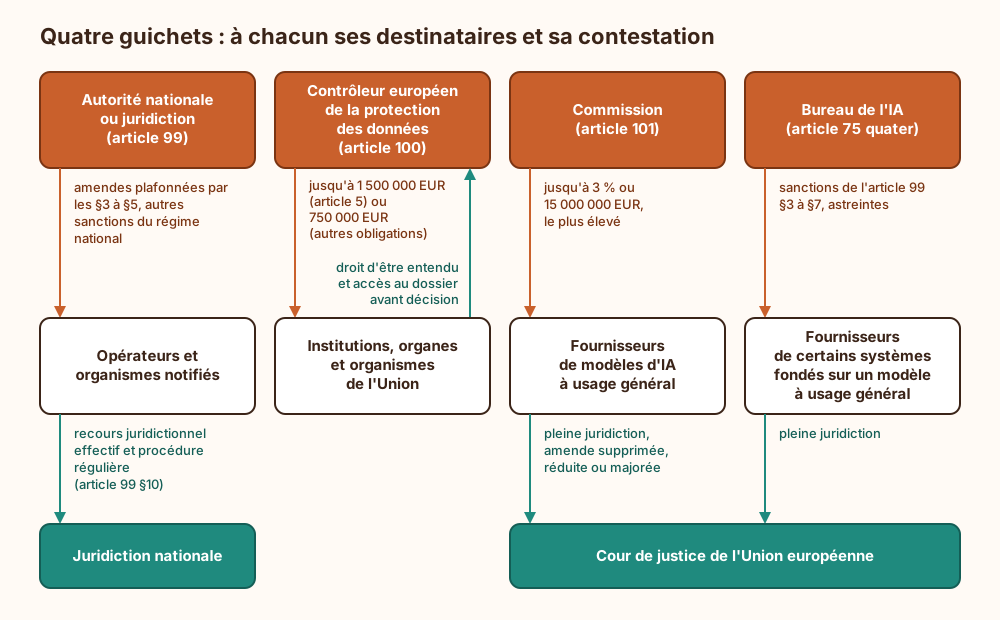
Article 99, le régime national. C’est le guichet de droit commun. Le §10 impose des garanties procédurales, dont des recours juridictionnels effectifs. Le §11 oblige chaque État membre à rendre compte chaque année à la Commission des amendes infligées et des procédures judiciaires connexes.
Article 100, les institutions de l’Union. Le Contrôleur européen de la protection des données peut leur imposer jusqu’à 1 500 000 EUR pour l’article 5 et jusqu’à 750 000 EUR pour les autres exigences. Les critères ressemblent à ceux de l’article 99, avec deux ajouts propres : les violations similaires antérieures et le budget annuel de l’entité. L’amende ne doit pas compromettre le bon fonctionnement de l’institution, et son produit va au budget général de l’Union. L’article garantit le droit d’être entendu et l’accès au dossier ; il ne nomme pas de voie de recours qui lui soit propre.
Article 101, les modèles à usage général. La Commission peut infliger jusqu’à 3 % du chiffre d’affaires annuel mondial total ou 15 000 000 EUR, le plus élevé, au fournisseur qui, « de manière délibérée ou par négligence », a enfreint les dispositions pertinentes, n’a pas répondu à une demande de documents ou d’informations (article 91) ou y a répondu de façon inexacte, incomplète ou trompeuse, ne s’est pas conformé à une mesure de l’article 93, ou n’a pas donné accès au modèle pour l’évaluation de l’article 92. Le montant tient compte de la nature, de la gravité et de la durée, mais aussi des engagements pris (article 93 §3) et des codes de bonne pratique (article 56). La procédure passe par des constatations préliminaires et le droit d’être entendu. Deux absences à noter : pas de palier à 7 % pour les modèles à usage général, y compris ceux à risque systémique, et pas de règle du « chiffre le plus faible » pour les PME dans cet article.
Article 75 quater, le Bureau de l’IA. L’omnibus a créé un guichet de plus. L’article 75 §1 modifié rend le Bureau de l’IA seul compétent pour les systèmes d’IA fondés sur un modèle à usage général lorsque modèle et système viennent du même fournisseur (avec des exceptions, dont les produits de l’annexe I et plusieurs cas de l’annexe III), ainsi que pour les systèmes qui constituent une très grande plateforme en ligne ou un très grand moteur de recherche désignés au titre du règlement (UE) 2022/2065, ou qui y sont intégrés. Il sanctionne alors « conformément à l’article 99, paragraphes 3 à 7 », avec une différence de taille : toute disposition applicable relève du plafond du §4, y compris hors de la liste. S’y ajoutent des astreintes plafonnées, par jour, à 5 % du revenu journalier moyen ou du chiffre d’affaires annuel mondial de l’exercice précédent, une prescription de cinq ans et la publication des décisions.
Conséquence d’architecture : un même fournisseur peut dépendre de la Commission pour son modèle, du Bureau de l’IA pour le système bâti dessus et d’une autorité nationale pour le reste. L’inventaire des systèmes doit donc porter, pour chaque entrée, le guichet compétent ; le découvrir à réception d’une demande est une mauvaise surprise parfaitement évitable.
Dates d’application des sanctions et des obligations sanctionnées
Section intitulée « Dates d’application des sanctions et des obligations sanctionnées »Le chapitre XII s’applique depuis le 2 août 2025, sauf l’article 101, applicable depuis le 2 août 2026. Les États membres devaient notifier leur régime à la Commission « sans retard et au plus tard à la date d’entrée en application » (article 99 §2).
Mais un plafond en vigueur ne suffit pas : l’amende suppose que l’obligation violée soit elle-même applicable, et que l’État membre ait adopté son régime. Or les dates s’étalent (article 113, détail dans le calendrier de l’AI Act) :
- article 5 : depuis le 2 février 2025 ; les interdictions ajoutées par l’omnibus (article 5 §1 points b bis et b ter, §1 bis et §1 ter) le 2 décembre 2026 ;
- obligations des modèles à usage général : depuis le 2 août 2025, soit un an avant que la Commission ne dispose du pouvoir d’amende de l’article 101 ;
- article 50 : depuis le 2 août 2026, avec un délai jusqu’au 2 décembre 2026 pour l’article 50 §2 lorsque le système a été mis sur le marché avant le 2 août 2026 (article 111 §4) ;
- chapitre III, sections 1 à 3 (dont les articles 16 et 22 à 26, donc l’essentiel de la liste du §4) : le 2 décembre 2027 pour l’annexe III, le 2 août 2028 pour l’annexe I.
En octobre 2026, le palier à 35 millions vise donc des interdictions déjà applicables, de même qu’une partie du palier à 15 millions (organismes notifiés, article 50). Le reste de ce palier, les obligations des opérateurs de systèmes à haut risque, attend 2027 et 2028. Un délai de ce genre finit d’ordinaire en budget reporté, puis en urgence.
Critères de l’article 99 §7 : ce que l’ingénierie doit pouvoir prouver
Section intitulée « Critères de l’article 99 §7 : ce que l’ingénierie doit pouvoir prouver »Le §7 liste dix critères pour décider d’une amende et de son montant. Certains échappent à l’organisation (taille, chiffre d’affaires et part de marché au point d, amendes déjà reçues aux points b et c). Les autres portent sur des faits que seul le système d’information peut établir. C’est ici que le régime de sanctions devient un sujet d’architecture.
| Critère du §7 | Ce qu’il faut pouvoir produire |
|---|---|
| a) nature, gravité, durée, nombre de personnes touchées, niveau de dommage | Journaux permettant de borner le début et la fin de la violation et de compter les personnes concernées |
| f) coopération avec les autorités pour remédier | Registre des échanges, correctifs livrés avec preuve de déploiement, dates |
| g) degré de responsabilité, compte tenu des mesures techniques et organisationnelles | Documentation technique versionnée, dossier de gestion des risques, registre des décisions d’architecture |
| h) manière dont l’autorité a eu connaissance, notamment notification par l’opérateur | Horodatage de la détection, de la qualification et de la notification ; procédures des articles 72 et 73 exercées |
| i) caractère délibéré ou négligent | Trace des arbitrages : qui a décidé quoi, sur quelle analyse, à quelle date |
| j) mesures d’atténuation du préjudice | Preuve de la désactivation, du retour arrière, de l’information des personnes |
| e) avantages financiers obtenus ou pertes évitées | Coût documenté des mesures prises ou écartées |
Le compromis central tient en une phrase : la trace qui établit les précautions établit aussi ce que l’organisation savait. Un registre des risques bien tenu montre les mesures prises (critère g) ; le même registre, avec un risque identifié et laissé ouvert sans décision, pèse du côté de la négligence (critère i). D’où la tentation, vieille comme l’audit, de ne rien écrire.
La position défendue ici : tracer, sans hésiter, à trois conditions.
- Chaque risque consigné porte une décision, un propriétaire et une date. La pièce la plus coûteuse n’est pas le risque accepté par écrit, c’est le risque listé puis oublié.
- Les journaux sont opposables. Horodatage synchronisé, stockage non réinscriptible, accès en écriture hors de portée de l’équipe qui exploite le système. Un journal que l’exploitant peut réécrire prouve surtout que l’exploitant sait écrire. Voir la page journalisation.
- La conservation couvre la période où une procédure reste possible. Le seul délai que donnent les dispositions décrites ici est la prescription de cinq ans du guichet Bureau de l’IA ; pour les régimes nationaux, la durée se lit dans le droit de l’État concerné. Une preuve purgée à douze mois par une politique de rétention générique ne prouve plus rien à trente.
L’absence de trace ne protège pas : sans journaux, l’opérateur ne peut opposer aucun chiffre sur la durée ou le nombre de personnes touchées, et sa version des faits reste une déclaration.
Demandes d’information des autorités et article 99 §5 : la zone de fragilité
Section intitulée « Demandes d’information des autorités et article 99 §5 : la zone de fragilité »Le §5 sanctionne l’information inexacte, incomplète ou trompeuse fournie en réponse à une demande. Le texte ne distingue pas le mensonge de l’erreur : une réponse fausse par ignorance entre dans la lettre du paragraphe, et l’intention ne réapparaît qu’au stade du montant (critère i).
C’est le palier le plus facile à déclencher sans avoir rien fait de répréhensible sur le fond. L’inventaire des systèmes existe presque toujours, en plusieurs versions, dont aucune ne s’accorde tout à fait avec la production. Les erreurs typiques sont connues : un système déclaré retiré qui tourne encore, une version de modèle annoncée qui n’est plus celle déployée, une liste de déployeurs ou de sous-traitants incomplète, un périmètre de données décrit d’après la conception et non d’après l’exécution.
Quatre contre-mesures, toutes d’exploitation :
- un inventaire des systèmes d’IA généré depuis l’état réel (déploiements, appels sortants vers des modèles, composants tiers), pas depuis un tableur déclaratif ;
- un point d’entrée unique pour les demandes d’autorité, avec un responsable nommé et un délai interne de qualification ;
- une réponse dont chaque affirmation renvoie à une pièce datée (extraction, journal, version de document), conservée avec la réponse ;
- la mention explicite de ce qui n’a pas pu être vérifié, plutôt qu’une affirmation complète et fragile.
La même logique vaut à l’article 101 (demande de l’article 91) et devant le Bureau de l’IA, où l’information inexacte relève aussi du plafond du §5.
Ce que les articles 99 à 101 ne couvrent pas
Section intitulée « Ce que les articles 99 à 101 ne couvrent pas »Les mesures correctives. La surveillance du marché peut exiger une mise en conformité, un retrait ou un rappel (article 79 et suivants). Ce ne sont pas des amendes, elles s’y ajoutent, et pour un produit en service leur coût opérationnel se compte en plus de toute sanction pécuniaire.
Les autres textes. Le RGPD (règlement général sur la protection des données), la directive NIS 2 (Network and Information Security, deuxième version) et le CRA (Cyber Resilience Act) ont leurs propres sanctions, qui peuvent viser les mêmes faits. Les critères b et c du §7 existent pour cela : l’autorité tient compte des amendes déjà imposées pour la même violation ou pour la même activité. Tenir compte n’est pas plafonner le cumul. Voir articulation avec NIS 2, le CRA et le RGPD.
La responsabilité civile et les contrats. Rien dans ces trois articles ne traite de l’indemnisation des personnes ni de la répartition de la charge entre fournisseur et déployeur ; cela vient du droit national et des contrats.
Un diagnostic. Savoir si une organisation donnée est en règle, ou ce qu’elle encourt, relève d’un avocat et du texte officiel, pas d’une page de documentation.
Existe-t-il une amende minimale dans l’AI Act ?
Section intitulée « Existe-t-il une amende minimale dans l’AI Act ? »Non. Les §3 à §5 de l’article 99 emploient « jusqu’à » et ne fixent aucun plancher. Le §1 permet en outre des avertissements et des mesures non monétaires. Un régime national peut préciser les choses dans les limites des plafonds ; cela se lit dans le droit de l’État concerné.
Le plafond de 7 % s’applique-t-il aux fournisseurs de modèles à usage général ?
Section intitulée « Le plafond de 7 % s’applique-t-il aux fournisseurs de modèles à usage général ? »Pas au titre de l’article 101, qui ne connaît qu’un plafond : 3 % ou 15 000 000 EUR, le plus élevé. Le palier à 7 % est attaché aux pratiques interdites de l’article 5, donc à des systèmes et à leurs usages, sous l’article 99 ou devant le Bureau de l’IA.
Une administration nationale peut-elle recevoir une amende ?
Section intitulée « Une administration nationale peut-elle recevoir une amende ? »Le règlement ne tranche pas. L’article 99 §8 laisse chaque État membre décider dans quelle mesure des amendes administratives peuvent être imposées à ses autorités et organismes publics. Les institutions de l’Union, elles, relèvent de l’article 100.
🐝 Ce qui arrive si on s’en passe
Section intitulée « 🐝 Ce qui arrive si on s’en passe »Un système conçu et exploité sans égard pour ce régime arrive devant l’autorité les mains vides. Les précautions techniques ont peut-être existé, mais sans version datée de la documentation ni décision consignée, le degré de responsabilité s’apprécie sans pièce en défense. La coopération se réduit à des courriels épars, la notification spontanée devient impossible à dater, et l’atténuation du préjudice ne laisse aucune preuve de son exécution. Faute d’inventaire aligné sur la production, la première réponse à une demande d’information contient une erreur, et une procédure ouverte sur une obligation de fond gagne un second grief, celui de l’information inexacte, avec son propre plafond. Ce qui se perd n’est pas la conformité : c’est la capacité à la démontrer.
🦫 Explication de la marmotte 🍫
Section intitulée « 🦫 Explication de la marmotte 🍫 »Le règlement européen sur l’intelligence artificielle prévoit des punitions d’argent pour ceux qui ne respectent pas ses règles. Il fixe trois maximums. Le plus haut vise les usages interdits : jusqu’à 35 millions d’euros, ou 7 % de tout l’argent encaissé par l’entreprise dans le monde en un an si ce calcul donne davantage. Le deuxième, 15 millions ou 3 %, vise les obligations de ceux qui fabriquent, vendent ou utilisent ces systèmes. Le troisième, 7,5 millions ou 1 %, punit le fait de donner une information fausse ou incomplète à une autorité qui pose une question. Pour une petite entreprise, la règle s’inverse : on garde le plus petit des deux nombres. Ce sont des maximums, pas des tarifs. Le montant réel dépend de la gravité, de la durée, du nombre de personnes touchées et de la conduite de l’organisation : précautions prises, aide apportée à l’autorité, signalement spontané, réparation des dégâts. Chaque pays choisit qui punit et selon quelle procédure. Pour ses propres administrations, l’Union a un contrôleur dédié ; pour les créateurs de modèles généralistes sur lesquels d’autres logiciels sont construits, c’est la Commission européenne qui décide. Une punition n’est possible que si la règle violée est déjà en vigueur, et toutes n’ont pas la même date de départ. Quand rien n’a été écrit ni conservé, l’organisation ne peut pas prouver ses précautions, et sa bonne foi reste une affirmation.
À lire aussi
- AI Act : réclamation et droit à l'explication (articles 85 et 86)Ce que les articles 85 et 86 du règlement (UE) 2024/1689 ouvrent aux personnes face à une IA, réclamation et droit à l'explication, et ce que le déployeur doit journaliser pour y répondre.
- AI Act : bacs à sable réglementaires et mesures PME (art. 57 à 63)Ce que les articles 57 à 63 de l'AI Act, modifiés par le règlement (UE) 2026/1744, prévoient pour les bacs à sable réglementaires de l'IA, les essais en conditions réelles et les allègements destinés aux PME, avec les exigences d'architecture qui en découlent.
- AI Act : analyse d'impact sur les droits fondamentaux (article 27)Ce qu'exige l'article 27 du règlement (UE) 2024/1689, qui doit réaliser l'analyse d'impact sur les droits fondamentaux, avec quel contenu, et comment l'articuler avec l'analyse d'impact relative à la protection des données.
- AI Act : champ d'application, qui est concerné et qui en sort (article 2)Lecture de l'article 2 du règlement (UE) 2024/1689, de la territorialité aux exclusions défense, recherche et logiciel libre, avec la condition qui fait tomber chacune.
Pages voisines
La citent
- AI Act : réclamation et droit à l'explication (articles 85 et 86)
- AI Act : analyse d'impact sur les droits fondamentaux (article 27)
- AI Act : bacs à sable réglementaires et mesures PME (art. 57 à 63)
AI Act : sanctions, plafonds d'amende et critères de calcul (articles 99 à 101)
Elle cite
- Lien dans les deux sens :AI Act : qui contrôle, Bureau de l'IA, Comité IA et autorités nationales (articles 64 à 70 et 74)
- Lien dans les deux sens :AI Act : calendrier d'application 2025-2030 et ce qui s'applique déjà
- Lien dans les deux sens :AI Act : fournisseur, déployeur, importateur et requalification en fournisseur
- Lien dans les deux sens :AI Act : journalisation automatique d'une IA à haut risque (articles 12, 19 et 26)
- Lien dans les deux sens :AI Act : mandataire, importateur et distributeur d'une IA à haut risque (articles 22 à 24)
- Lien dans les deux sens :AI Act : obligations du déployeur d'une IA à haut risque (article 26)
- Lien dans les deux sens :AI Act : pratiques d'IA interdites par l'article 5 depuis février 2025
- Lien dans les deux sens :AI Act : transparence des chatbots, hypertrucages et contenus générés (article 50)
- AI Act : articuler les obligations de sécurité avec NIS 2, le CRA et le RGPD
: les deux pages se citent l’une l’autre.