
AI Act : normes harmonisées et organismes notifiés (articles 28 à 41)
AI Act : normes harmonisées et organismes notifiés (articles 28 à 41)
Section intitulée « AI Act : normes harmonisées et organismes notifiés (articles 28 à 41) »Les articles 28 à 41 de l’AI Act (règlement (UE) 2024/1689 sur l’intelligence artificielle) règlent l’amont de la conformité des systèmes d’IA (intelligence artificielle) à haut risque : qui désigne et surveille les organismes notifiés, ce qu’on exige d’eux, et ce que valent normes harmonisées et spécifications communes. Les articles 28 à 39 forment la section 4 du chapitre III, les articles 40 et 41 ouvrent la section 5. Tout ce qui suit s’appuie sur le texte officiel, article par article.
→ Lire l’explication complète de la marmotte
Présomption de conformité contre dépendance : le compromis des normes harmonisées et des organismes notifiés
Section intitulée « Présomption de conformité contre dépendance : le compromis des normes harmonisées et des organismes notifiés »Les deux mécanismes vendent la même chose : ne pas avoir à tout prouver seul. La norme harmonisée donne une présomption de conformité, l’organisme notifié donne un certificat. Dans les deux cas, la contrepartie est une dépendance. La norme n’a d’effet que si sa référence est citée au JO (Journal officiel de l’Union européenne), sur un calendrier que le fournisseur ne maîtrise pas. Le certificat ne vaut que tant que l’organisme garde sa désignation, et il suppose de confier à un tiers la documentation, les données et l’accès au modèle.
La position défendue ici : bâtir le dossier de conformité comme une démonstration directe, exigence par exigence, sur les articles 8 à 15, et traiter la norme harmonisée comme un accélérateur qu’on branche le jour où elle est citée. Les projets de normes servent de plan de rangement, pas de bouclier. Un dossier construit ainsi bascule vers la présomption par une table de correspondance ; un dossier construit sur une norme non citée ne bascule vers rien du tout.
Cette position vaut tant qu’aucune référence n’est citée au JO pour l’exigence visée. Dès qu’une norme est citée et couvre l’exigence, l’appliquer devient le chemin le moins coûteux, et s’en écarter demande une raison technique écrite.
Prérequis : savoir si un organisme notifié est requis (article 43)
Section intitulée « Prérequis : savoir si un organisme notifié est requis (article 43) »Avant de lire la section 4, trois questions doivent avoir une réponse.
- Le système est-il à haut risque, et par quelle porte : annexe I (produits couverts par la législation d’harmonisation) ou annexe III ? Voir la page sur la classification haut risque.
- L’organisation est-elle bien le fournisseur au sens du règlement ? Voir rôles fournisseur et déployeur.
- La procédure applicable passe-t-elle par un organisme notifié (annexe VII) ou par le contrôle interne (annexe VI) ? Ce choix relève de l’article 43 et il est traité dans la page évaluation de la conformité, avec le système de gestion de la qualité, la déclaration UE et l’enregistrement.
Un point de l’article 43 §1 relie directement les deux moitiés de cette page. En biométrie (annexe III, point 1), le contrôle interne n’est ouvert que si le fournisseur a appliqué les normes harmonisées ou les spécifications communes. Sans norme citée ni spécification commune, le texte renvoie vers l’organisme notifié. La disponibilité des normes décide donc, pour cette catégorie, du besoin d’un tiers.
Côté dates : selon l’article 113, point b), la section 4 du chapitre III s’applique depuis le 2 août 2025. Les exigences du haut risque s’appliquent, après le règlement (UE) 2026/1744 (dit « omnibus numérique », en vigueur le 27 juillet 2026), le 2 décembre 2027 pour l’annexe III et le 2 août 2028 pour l’annexe I. Le détail est sur la page calendrier.
Autorités notifiantes et désignation des organismes notifiés (articles 28 à 30)
Section intitulée « Autorités notifiantes et désignation des organismes notifiés (articles 28 à 30) »L’article 28 impose à chaque État membre de désigner ou d’établir au moins une autorité notifiante, chargée d’évaluer, de désigner, de notifier et de contrôler les organismes d’évaluation de la conformité. L’évaluation et le contrôle peuvent être confiés à l’organisme national d’accréditation au sens du règlement (CE) n° 765/2008 (§2). L’autorité ne doit avoir aucun conflit d’intérêts, la décision de notification est prise par d’autres personnes que celles qui ont évalué, et elle n’exerce ni activité d’évaluation ni conseil commercial (§3 à §5). Son personnel doit couvrir technologies de l’information, IA, droit et droits fondamentaux (§7).
L’organisme candidat dépose sa demande auprès de l’autorité notifiante de son État d’établissement (article 29), avec la description de ses activités, des modules d’évaluation et des types de systèmes d’IA visés. Il joint un certificat d’accréditation « lorsqu’il existe », sinon des preuves documentaires (§3). Ce choix fixe le délai de la suite.
Le schéma suivant montre la chaîne de confiance et ses deux délais d’objection : à lire de haut en bas, la dernière ligne rappelant que la désignation n’est jamais acquise.
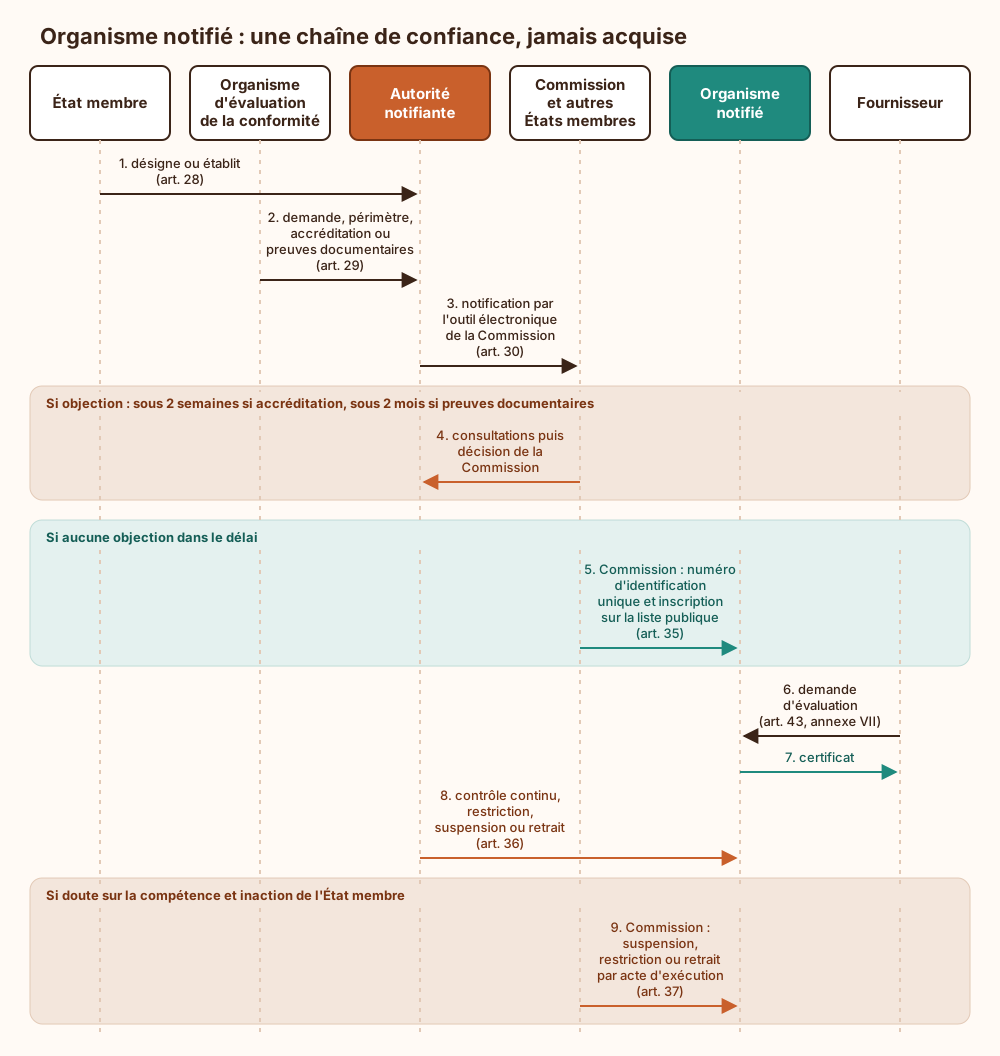
L’organisme ne peut agir qu’une fois le délai d’objection écoulé sans objection. Un organisme « en cours de notification » n’est pas un organisme notifié, quelle que soit la taille de la police sur sa plaquette.
Ce que le règlement (UE) 2026/1744 change dans ces articles
Section intitulée « Ce que le règlement (UE) 2026/1744 change dans ces articles »Les points suivants viennent de la version consolidée du 27 juillet 2026, consultée sur le service d’assistance AI Act de la Commission (ai-act-service-desk.ec.europa.eu) et non au JO : à confirmer dans le texte consolidé avant de s’y appuyer.
- Article 28, nouveaux §8 et §9 : pour les systèmes couverts par la législation d’harmonisation de l’annexe I, section A, l’organisme qui demande sa désignation au titre des deux textes devrait pouvoir déposer une demande unique et suivre une procédure d’évaluation unifiée, lorsque le texte sectoriel le prévoit. Les autorités notifiantes des deux textes coopèrent ; celle du texte sectoriel conduit la procédure, sauf désignation d’une autre par l’État membre.
- Article 29, §3 et §4 : les documents et certificats de désignations existantes serviraient à appuyer et accélérer la procédure, et la demande unique se déposerait auprès de l’autorité notifiante du texte sectoriel.
- Article 30, §2 et §3 : la notification se ferait sur la base d’une nouvelle annexe XIV, qui liste des codes, catégories et types de systèmes d’IA et fixe le champ de la désignation. Trois familles : codes par produit de l’annexe I section A (AIP 0102 à AIP 0112), codes biométrie (AIB 0201 identification biométrique à distance, AIB 0202 catégorisation biométrique, AIB 0203 reconnaissance des émotions), codes par technologie (AIH 0101 IA symbolique et systèmes experts ; AIH 0201 à 0205 apprentissage automatique selon le type de données ; AIH 0301 IA générative ; AIH 0401 autres technologies émergentes, dont l’IA agentique).
- Article 40 §2 : un alinéa demanderait des livrables de normalisation facilitant la conformité conjointe au chapitre III et à la législation de l’annexe I.
Conséquence d’architecture, si la lecture se confirme : un organisme n’est pas désigné « pour l’AI Act » en bloc, mais pour des codes. La vérification à faire porte sur le croisement entre le code de produit ou de biométrie et le code de technologie du système à évaluer.
Exigences applicables aux organismes notifiés (articles 31 à 35, 38 et 39)
Section intitulée « Exigences applicables aux organismes notifiés (articles 31 à 35, 38 et 39) »L’article 31 compte douze paragraphes. Ceux qui pèsent pour un fournisseur :
- Personnalité juridique de droit national d’un État membre (§1).
- Exigences d’organisation, de gestion de la qualité, de ressources et de procédures, « ainsi qu’aux exigences appropriées en matière de cybersécurité » (§2). Le texte s’arrête à « appropriées » : aucun référentiel, aucun niveau.
- Indépendance vis-à-vis du fournisseur évalué, de tout opérateur ayant un intérêt économique et de tout concurrent (§4) ; ni conception, développement, commercialisation ou utilisation de systèmes d’IA à haut risque, ni activité qui entame l’indépendance de jugement, les services de conseil en particulier (§5).
- Confidentialité et secret professionnel (§7), assurance de responsabilité civile (§9).
- Compétences internes suffisantes pour évaluer les tâches sous-traitées, avec du personnel connaissant les données, leur traitement et les types de systèmes d’IA (§11).
L’article 32 donne à l’organisme qui applique les normes harmonisées pertinentes publiées au JO une présomption de conformité à l’article 31. Le règlement n’en nomme aucune. C’est une présomption sur l’organisme, pas sur les systèmes qu’il évalue : les deux se confondent régulièrement dans les supports commerciaux.
L’article 33 encadre sous-traitance et filiales : mêmes exigences que pour l’organisme, information de l’autorité notifiante, responsabilité entière de l’organisme notifié, liste des filiales publique, documents conservés cinq ans après la fin de la sous-traitance. Et surtout : l’accord du fournisseur est obligatoire. C’est le seul levier que le texte place directement entre les mains du client.
L’article 34 demande de vérifier la conformité selon l’article 43 sans alourdir la procédure pour les micro et petites entreprises (recommandation 2003/361/CE), sans baisser la rigueur. Il prévoit aussi que la documentation soit tenue à disposition de l’autorité notifiante, « y compris celle des fournisseurs ». L’article 35 attribue un numéro d’identification unique (un seul, même en cas de notification au titre de plusieurs actes) et confie à la Commission une liste publique, en pratique la base NANDO (New Approach Notified and Designated Organisations), que le règlement ne cite pas par son nom. L’article 38 rend obligatoire la participation à un groupe sectoriel de coordination ; l’article 39 n’ouvre la porte aux organismes de pays tiers que si l’Union a conclu un accord avec ce pays.
Normes harmonisées et présomption de conformité (article 40)
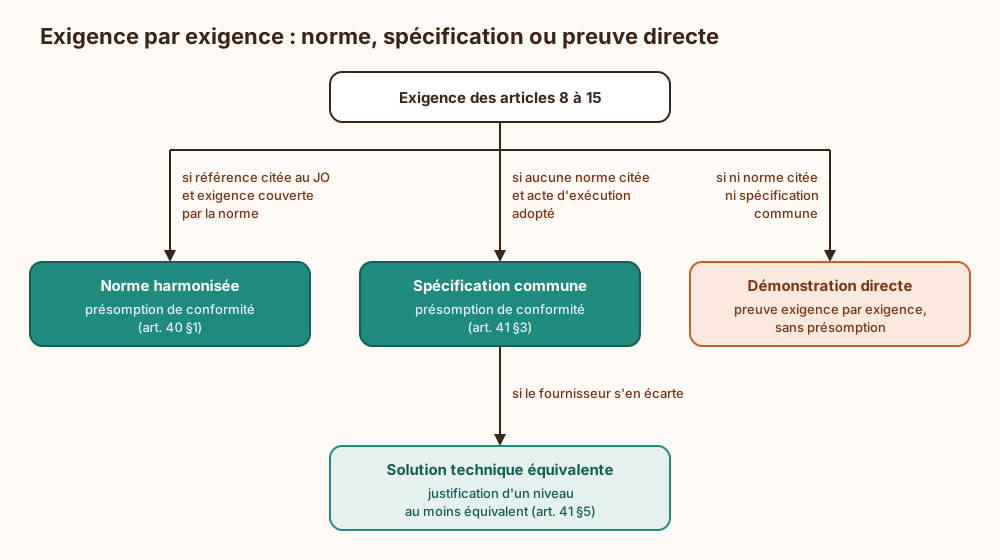
Section intitulée « Normes harmonisées et présomption de conformité (article 40) »L’article 40 §1 tient en une phrase, et chaque morceau compte. Les systèmes d’IA à haut risque ou les modèles d’IA à usage général conformes à des normes harmonisées « ou à des parties de normes », dont les références ont été publiées au JO conformément au règlement (UE) n° 1025/2012, sont présumés conformes aux exigences de la section 2 du chapitre III (articles 8 à 15) ou, le cas échéant, aux obligations du chapitre V, sections 2 et 3, « dans la mesure où ces exigences ou obligations sont couvertes par ces normes ».
Trois conditions cumulatives en sortent : une norme harmonisée (issue d’une demande de la Commission), une référence publiée au JO, une exigence effectivement couverte. Une norme publiée par un organisme de normalisation mais non citée au JO ne déclenche rien.
L’arbre suivant se lit exigence par exigence, pas pour le système entier : un même dossier peut tomber dans trois branches différentes.
État de la normalisation : constat daté
Section intitulée « État de la normalisation : constat daté »Ce qui suit provient de sources secondaires et se revérifie au JO avant toute décision.
Les normes sont préparées par le comité technique commun JTC 21 (Joint Technical Committee 21) du CEN-CENELEC (Comité européen de normalisation et Comité européen de normalisation électrotechnique), créé le 1er juin 2021. La demande de normalisation en vigueur est la décision d’exécution C(2025) 3871 du 23 juin 2025, qui a remplacé la décision C(2023) 3215.
La norme EN 18286 (EN pour norme européenne), qui porte sur le système de gestion de la qualité à des fins réglementaires et se rattache à l’article 17, a été publiée par le CEN-CENELEC en juillet 2026. Sont en cours plusieurs projets, notés prEN (projet de norme européenne) : prEN 18228 (gestion des risques), prEN 18282 (cybersécurité des systèmes d’IA), prEN 18284 (qualité et gouvernance des jeux de données), prEN 18229 (cadre de confiance).
Début septembre 2026, aucune référence de norme harmonisée AI Act n’était citée au JO. Donc aucune présomption de conformité au titre de l’article 40 à cette date. Publication par le CEN-CENELEC et citation au JO sont deux événements distincts ; seul le second a un effet juridique. À noter aussi que l’article 17 loge en section 3 du chapitre III, alors que l’article 40 §1 vise la section 2 : la portée exacte d’une éventuelle citation de l’EN 18286 est à vérifier dans la mention publiée au JO.
Quant à ISO/IEC 42001 (ISO pour Organisation internationale de normalisation, IEC pour Commission électrotechnique internationale), c’est une norme de système de management de l’IA. Elle n’est pas une norme harmonisée et ne donne aucune présomption de conformité. Le certificat a sa valeur d’organisation interne ; la diapositive qui en déduit « conforme AI Act » a la valeur d’une diapositive.
Spécifications communes (article 41)
Section intitulée « Spécifications communes (article 41) »Les spécifications communes sont le plan de secours de la Commission, qui peut les adopter par actes d’exécution (une faculté, pas une obligation). Deux conditions cumulatives.
La première (a) est une alternative : la Commission a demandé une norme harmonisée et la demande n’a été acceptée par aucune organisation européenne de normalisation, ou les normes n’ont pas été livrées dans le délai, ou elles ne répondent pas suffisamment aux préoccupations de droits fondamentaux, ou elles ne sont pas conformes à la demande. La seconde (b) : aucune référence n’est publiée au JO ni attendue dans un délai raisonnable.
Elles donnent la même présomption de conformité (§3), sont abrogées quand la norme harmonisée est publiée au JO (§4), et peuvent être contestées par un État membre (§6). Le §5 crée une asymétrie avec les normes : le fournisseur qui ne suit pas une spécification commune justifie dûment de solutions techniques d’un niveau au moins équivalent.
Début septembre 2026, aucune spécification commune n’était adoptée. Règle de conception à en tirer : une spécification commune est transitoire par construction. Un dossier qui s’y adosse doit prévoir la migration vers la norme harmonisée qui la remplacera, donc garder la preuve attachée à l’exigence, pas au document de référence du moment.
Suspension, restriction ou retrait de la désignation : sort des certificats (article 36)
Section intitulée « Suspension, restriction ou retrait de la désignation : sort des certificats (article 36) »Un certificat n’est pas un actif autonome : il vit et meurt avec la désignation de celui qui l’a signé. L’article 36 fixe quatre situations.
| Situation | Sort des certificats | Conditions et délais |
|---|---|---|
| Cessation d’activité (§3) | Valables neuf mois | Un autre organisme notifié confirme par écrit reprendre la responsabilité ; évaluation complète avant la fin des neuf mois. L’organisme sortant informe dès que possible, et au moins un an avant un arrêt prévu |
| Suspension ou restriction (§8) | Maintenus | Soit l’autorité notifiante confirme sous un mois l’absence de risque et fixe un calendrier de remédiation ; soit aucun certificat n’est délivré ou modifié pendant la période, avec au besoin un autre organisme notifié confirmé par le fournisseur sous trois mois |
| Retrait (§9) | Valables neuf mois, prolongeables par tranches de trois mois, douze mois au total au plus | L’autorité nationale du siège du fournisseur confirme l’absence de risque, et un autre organisme notifié reprend immédiatement la responsabilité et achève son évaluation dans les douze mois |
| Certificats délivrés à tort (§7) | Suspension ou retrait exigé par l’autorité | L’autorité évalue l’incidence du manquement sur les certificats et rend un rapport sous trois mois |
En cas de manquement, la séquence est : enquête, puis restriction, suspension ou retrait de la désignation (§4). L’organisme informe les fournisseurs concernés dans les dix jours (§5). Dix jours pendant lesquels le fournisseur vend sous un certificat dont le sort se joue déjà ailleurs : d’où l’intérêt de surveiller la liste publique plutôt que d’attendre le courrier.
Exemple : retrait de la désignation d’un organisme notifié en cours de certificat
Section intitulée « Exemple : retrait de la désignation d’un organisme notifié en cours de certificat »Cas d’école : un fournisseur détient un certificat délivré par un organisme A, dont la désignation est retirée. Le schéma déroule l’article 36 §9 ; ce qu’il faut y voir, c’est que le maintien du certificat dépend de deux acteurs que le fournisseur ne commande pas, et d’un troisième qu’il doit avoir trouvé avant.
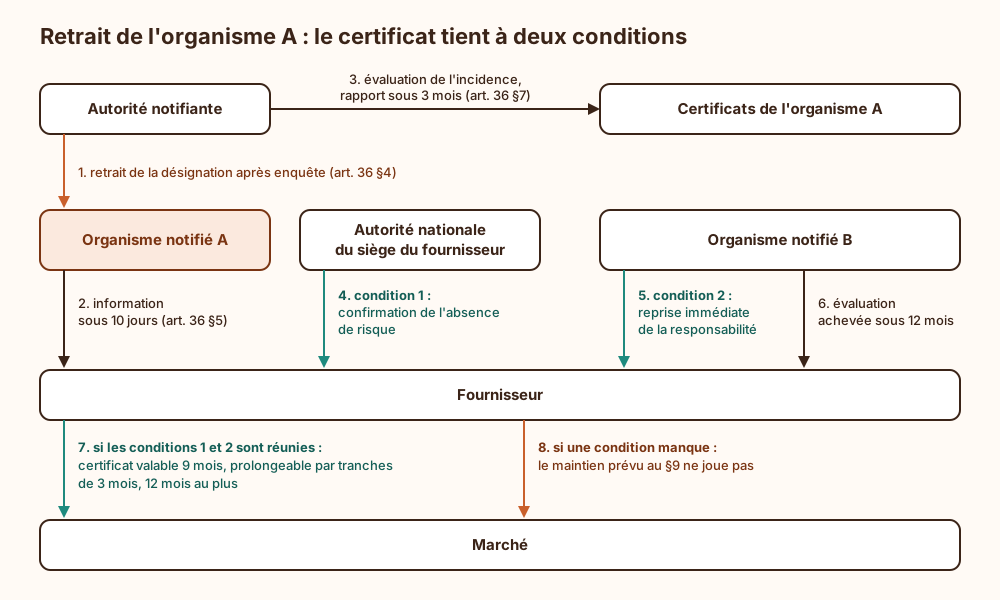
Lecture. La condition 1 dépend d’une autorité publique, sur un dossier qu’elle découvre. La condition 2 dépend d’un organisme B qui doit être désigné pour les mêmes types de systèmes, avoir de la capacité, et accepter « immédiatement » un dossier qu’il n’a pas instruit. Le mot « immédiatement » ne laisse aucune place à un appel d’offres. Si le certificat a été délivré à tort, le §7 s’applique en plus et la question du maintien ne se pose même pas.
Ce que l’exemple enseigne : l’organisme B se repère avant, et le dossier d’évaluation complet doit exister côté fournisseur, dans un état transmissible. Un dossier qui n’existe que dans les archives de l’organisme A est un dossier perdu au moment précis où il devient nécessaire.
Surface d’attaque de l’évaluation par un organisme notifié
Section intitulée « Surface d’attaque de l’évaluation par un organisme notifié »Faire évaluer un système à haut risque, c’est remettre à un tiers la documentation technique, des accès aux données et au modèle, et les résultats d’essais. Autrement dit : l’architecture, les jeux de données, et la liste raisonnée des faiblesses connues du système. Peu de livrables intéressent autant un concurrent ou un attaquant.
Les expositions, et ce qui les réduit :
- Concentration. Un organisme notifié agrège les dossiers de nombreux fournisseurs. L’article 31 §2 lui impose une cybersécurité « appropriée » sans la définir. Contre-mesure : fixer le niveau par contrat (chiffrement, cloisonnement par dossier, durée de conservation, notification d’incident), puisque le règlement ne le fait pas.
- Sous-traitants et filiales. L’article 33 exige l’accord du fournisseur. Un accord donné en bloc à la signature vide la garantie de son contenu. Contre-mesure : accord nominatif, par sous-traitant et par tâche, avec le même régime d’accès que l’organisme principal.
- Accès aux données et au modèle. Une copie exportée ne se révoque pas. Contre-mesure : accès dans l’environnement du fournisseur, comptes nominatifs, bornés dans le temps, journalisés, fermés en fin d’évaluation.
- Troisième lecteur. L’article 34 met la documentation à disposition de l’autorité notifiante, y compris celle des fournisseurs. La confidentialité y est couverte par l’article 78, mais le périmètre de diffusion dépasse l’organisme : le classement interne des documents doit en tenir compte.
- Indépendance. Le §5 de l’article 31 écarte toute activité qui entre en conflit avec l’indépendance de jugement, et vise en particulier les services de conseil. Un prestataire qui propose d’aider à préparer le dossier puis de le certifier décrit un conflit d’intérêts prévu par le texte, pas une offre groupée.
- Certificat ou statut usurpé. Contre-mesure : vérifier le numéro d’identification et le champ de la désignation dans la liste publique de l’article 35, jamais sur un document fourni par l’intéressé.
La sécurité du système lui-même relève de l’article 15, traité dans la page robustesse et cybersécurité.
Ce que la présomption de conformité et le certificat ne garantissent pas
Section intitulée « Ce que la présomption de conformité et le certificat ne garantissent pas »- La présomption est réfragable. Elle déplace la charge de la preuve, elle ne ferme pas le débat : une autorité qui démontre la non-conformité l’emporte sur la norme.
- Elle est bornée par la norme. « Dans la mesure où ces exigences sont couvertes » : ce que la norme ne traite pas reste à démontrer directement. Appliquer une partie de norme donne une présomption sur cette partie.
- Elle ne couvre que les articles 8 à 15 (ou les obligations des modèles à usage général). Les autres obligations du fournisseur et celles du déployeur restent entières.
- Un certificat n’arrête pas la surveillance du marché. L’autorité de surveillance du marché garde ses pouvoirs sur un système certifié.
- La désignation ne garantit pas la continuité. Articles 36 et 37 : elle peut être restreinte, suspendue ou retirée, y compris par la Commission si l’État membre n’agit pas.
- Rien de tout cela ne garantit la sécurité en exploitation. Une évaluation porte sur un système à un instant donné ; la dérive, les mises à jour et l’environnement de déploiement relèvent de la gestion des risques du fournisseur.
Conditions d’exploitation : veille au JO, contrats et plan de repli
Section intitulée « Conditions d’exploitation : veille au JO, contrats et plan de repli »Veille. Trois sources, à relire à échéance fixe et avant chaque jalon du projet : le JO pour les références de normes harmonisées et les actes d’exécution de l’article 41, la base NANDO pour le statut et le champ de désignation de l’organisme retenu, le texte consolidé du règlement pour les modifications. Des sources secondaires ne relevaient aucun organisme désigné au titre de l’AI Act dans NANDO au printemps 2026 : l’état au jour de la lecture est à vérifier dans NANDO.
Table de correspondance. Une ligne par exigence des articles 8 à 15 : preuve produite, clause de norme ou de projet de norme correspondante, statut de cette norme (projet, publiée, citée au JO). Versionnée avec le dossier. C’est elle qui transforme la citation d’une norme en mise à jour de statut plutôt qu’en chantier.
Contrat avec l’organisme notifié. Les clauses qui découlent du texte : accord préalable et nominatif sur chaque sous-traitant (article 33), restitution du dossier d’évaluation complet sur demande, information immédiate en cas d’enquête ou de restriction sans attendre les dix jours de l’article 36 §5, coopération avec l’organisme repreneur, sort des données et des accès en fin de mission.
Accès et secrets. Inventaire des comptes ouverts à l’organisme et à ses sous-traitants, revue à chaque phase, révocation à la clôture. Les jeux de données et les poids du modèle ne sortent pas sans décision écrite.
Plan de repli. Un second organisme identifié, dont la désignation couvre les mêmes codes ; le dossier complet conservé côté fournisseur ; le déclencheur nommé (changement de statut dans la liste publique). Les fenêtres de l’article 36 se comptent en mois, et un plan de repli rédigé après le courrier de retrait porte un autre nom : un incident.
Pour l’articulation avec les autres textes, voir AI Act, NIS 2, CRA et RGPD.
ISO/IEC 42001 donne-t-elle une présomption de conformité à l’AI Act ?
Section intitulée « ISO/IEC 42001 donne-t-elle une présomption de conformité à l’AI Act ? »Non. La présomption de l’article 40 est réservée aux normes harmonisées dont la référence est publiée au JO au titre du règlement (UE) n° 1025/2012. ISO/IEC 42001 est une norme de système de management de l’IA, pas une norme harmonisée. Elle peut structurer une organisation ; elle ne remplace la démonstration d’aucune exigence des articles 8 à 15.
Un certificat reste-t-il valable si l’organisme notifié perd sa désignation ?
Section intitulée « Un certificat reste-t-il valable si l’organisme notifié perd sa désignation ? »Seulement sous conditions, fixées par l’article 36. En cas de retrait : neuf mois, si l’autorité nationale du siège du fournisseur confirme l’absence de risque et si un autre organisme notifié reprend immédiatement la responsabilité et achève son évaluation dans les douze mois, avec des prolongations par tranches de trois mois, douze mois au total au plus. En cas de suspension ou de restriction, le §8 prévoit deux voies de maintien. L’application à une situation donnée se lit dans le texte officiel et relève d’un conseil juridique.
Où vérifier qu’un organisme est notifié au titre de l’AI Act ?
Section intitulée « Où vérifier qu’un organisme est notifié au titre de l’AI Act ? »Dans la liste publique que l’article 35 confie à la Commission, en pratique la base NANDO. On y contrôle trois choses : l’existence de la notification au titre du règlement (UE) 2024/1689, le numéro d’identification, et le champ de la désignation (types de systèmes couverts). Une notification au titre d’un autre texte ne vaut pas désignation AI Act.
🐝 Ce qui arrive si on s’en passe
Section intitulée « 🐝 Ce qui arrive si on s’en passe »Sans veille sur le JO, un dossier adossé à une norme non citée se présente comme couvert par une présomption qui n’existe pas, et l’écart n’apparaît qu’à la première question d’une autorité. Sans contrôle du champ de désignation, un certificat peut porter sur un type de système que l’organisme n’avait pas le droit d’évaluer. Sans accord nominatif sur la sous-traitance, des copies de la documentation et des accès au modèle circulent chez des tiers dont le fournisseur ignore le nom, donc sans aucune traçabilité en cas de fuite. Sans organisme repreneur identifié ni dossier transmissible, la perte de désignation de l’évaluateur laisse s’écouler les fenêtres de maintien sans que personne puisse reprendre l’évaluation, et le système se retrouve sur le marché sans certificat valable.
🦫 Explication de la marmotte 🍫
Section intitulée « 🦫 Explication de la marmotte 🍫 »Le règlement européen sur l’intelligence artificielle impose des exigences aux systèmes jugés à haut risque. Pour prouver qu’un système les respecte, son fabricant a deux appuis. Le premier : des normes techniques, rédigées par les organismes européens de normalisation à la demande de la Commission européenne. Quand la référence d’une norme est publiée au Journal officiel de l’Union européenne, le système qui la suit est supposé conforme, uniquement sur les points que cette norme traite, et une autorité peut renverser cette supposition en apportant la preuve contraire. Si aucune norme n’arrive, la Commission peut écrire elle-même des règles techniques de remplacement. Sans l’une ni l’autre, le fabricant doit tout démontrer, point par point. Le second appui : un organisme indépendant, qui examine le système et délivre un certificat. Cet organisme doit d’abord être désigné par une autorité de son pays, puis annoncé à la Commission et aux autres pays, qui ont deux semaines ou deux mois pour s’y opposer. Il est ensuite surveillé. S’il commet des manquements, sa désignation peut être limitée, suspendue ou retirée. Les certificats déjà délivrés ne tiennent alors que quelques mois, et seulement si une autorité confirme l’absence de danger et si un autre organisme reprend le dossier. Sinon, le fabricant se retrouve sans certificat valable.
À lire aussi
- AI Act : mandataire, importateur et distributeur d'une IA à haut risque (articles 22 à 24)Ce que les articles 22 à 24 du règlement (UE) 2024/1689 imposent au mandataire, à l'importateur et au distributeur d'un système d'IA à haut risque, et comment l'outiller.
- AI Act : bacs à sable réglementaires et mesures PME (art. 57 à 63)Ce que les articles 57 à 63 de l'AI Act, modifiés par le règlement (UE) 2026/1744, prévoient pour les bacs à sable réglementaires de l'IA, les essais en conditions réelles et les allègements destinés aux PME, avec les exigences d'architecture qui en découlent.
- AI Act : analyse d'impact sur les droits fondamentaux (article 27)Ce qu'exige l'article 27 du règlement (UE) 2024/1689, qui doit réaliser l'analyse d'impact sur les droits fondamentaux, avec quel contenu, et comment l'articuler avec l'analyse d'impact relative à la protection des données.
- AI Act : enregistrement dans la base de données de l'UE (articles 49 et 71)Qui enregistre quoi dans la base de données de l'UE des systèmes d'IA à haut risque, à quel moment, avec quelles informations des annexes VIII et IX, et ce qui devient public ou non.
Pages voisines
La citent
- AI Act : gouvernance des données d'entraînement (article 10)
- AI Act : sanctions, plafonds d'amende et critères de calcul (articles 99 à 101)
AI Act : normes harmonisées et organismes notifiés (articles 28 à 41)
Elle cite
- Lien dans les deux sens :AI Act : évaluation de la conformité, déclaration UE et marquage CE d'une IA à haut risque (articles 17, 43 et 49)
- Lien dans les deux sens :AI Act : calendrier d'application 2025-2030 et ce qui s'applique déjà
- Lien dans les deux sens :AI Act : classer un système d'IA à haut risque (article 6, annexes I et III)
- Lien dans les deux sens :AI Act : documentation technique d'une IA à haut risque (article 11, annexe IV)
- Lien dans les deux sens :AI Act : qui contrôle, Bureau de l'IA, Comité IA et autorités nationales (articles 64 à 70 et 74)
- Lien dans les deux sens :AI Act : système de gestion des risques d'une IA à haut risque (article 9)
- AI Act : articuler les obligations de sécurité avec NIS 2, le CRA et le RGPD
- AI Act : exactitude, robustesse et cybersécurité d'une IA à haut risque (article 15)
- AI Act : fournisseur, déployeur, importateur et requalification en fournisseur
- AI Act : obligations du fournisseur d'un modèle d'IA à usage général (article 53, annexes XI et XII)
: les deux pages se citent l’une l’autre.